IPsec VPN 是指以 IPsec(Internet Protocol Security,互联网协议安全)协议族为基础构建的虚拟专用网络(VPN,Virtual Private Network),用于在不可信的公共网络上建立加密隧道。它工作在网络层,直接对 IP 数据包进行认证、加密与封装,因此不依赖任何特定的应用程序或传输协议。与较新的 WireGuard 相比,IPsec 的历史更长、功能更全,但配置也更复杂。理解两者的协议差异,有助于在远程办公、站点互联等场景中做出合适的技术选择。
定义与协议架构
IPsec 并不是单一协议,而是一组由 IETF(Internet Engineering Task Force,互联网工程任务组)标准化的协议集合,主要包含三个部分:
- AH(Authentication Header,认证头):为数据包提供来源认证与完整性校验,但不加密内容,实际部署中使用较少。
- ESP(Encapsulating Security Payload,封装安全载荷):同时提供加密与认证,是当前 IPsec VPN 的主力协议。
- IKE(Internet Key Exchange,互联网密钥交换):负责在通信双方之间协商加密算法并交换密钥,常用版本为 IKEv2。
从技术架构上看,IPsec 有两种工作模式:传输模式(Transport Mode)只加密数据包的有效负载,通常用于主机到主机的通信;隧道模式(Tunnel Mode)则将整个原始 IP 包封装进新包中,是站点到站点 VPN 的标准做法。这种分层设计使 IPsec 能够适配防火墙、路由器等多种网络设备。
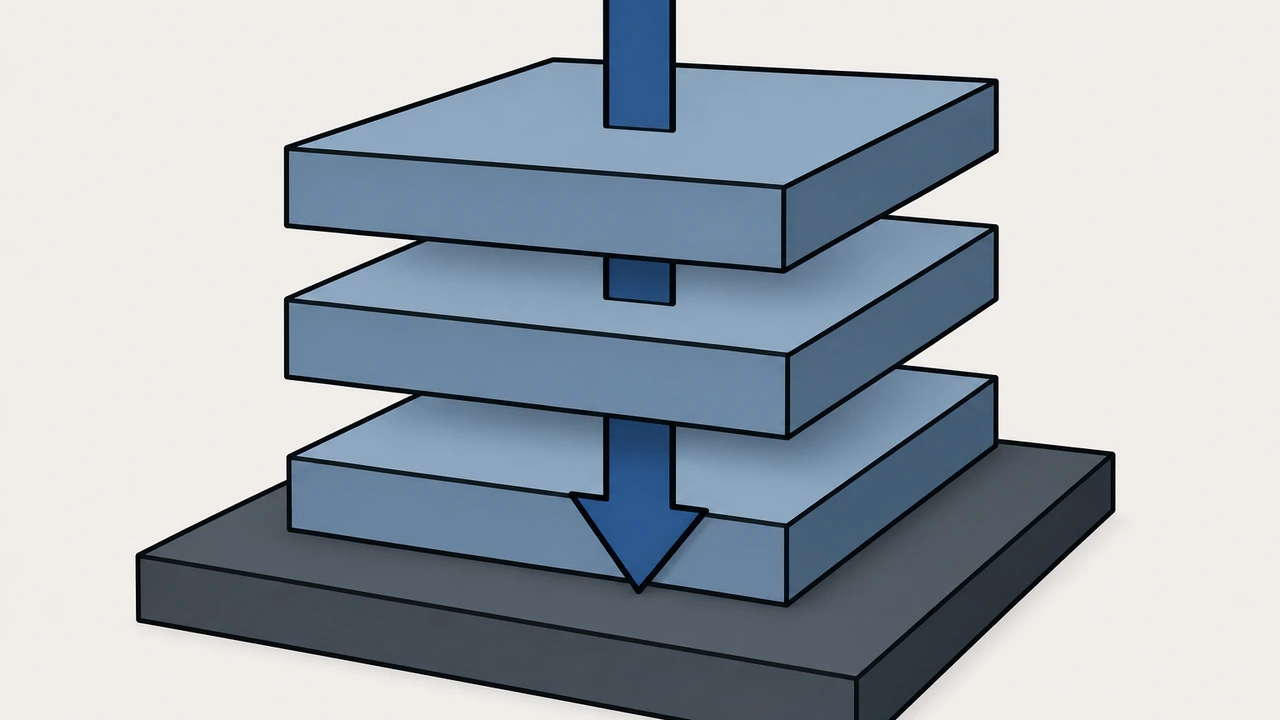
WireGuard 的架构则完全不同。它不是协议族,而是一个单一协议,整份代码约四千行,被合并进 Linux 内核主线。协议层面,WireGuard 固定使用 ChaCha20 进行对称加密、Poly1305 做消息认证、Curve25519 做密钥交换、BLAKE2s 做哈希,不再提供算法协商机制。
两者在协议层面的主要区别
IPsec 与 WireGuard 的区别首先体现在设计哲学上:前者追求功能完备与互操作性,后者追求代码精简与安全默认值。具体差异如下表所示。
| 对比维度 | IPsec VPN | WireGuard |
|---|---|---|
| 协议形态 | 协议族(AH、ESP、IKE 等) | 单一协议,代码约 4000 行 |
| 密钥交换 | IKEv2,支持算法协商 | 固定 Curve25519,无协商 |
| 加密算法 | 可选 AES、3DES 等多种套件 | 固定 ChaCha20-Poly1305 |
| 代码规模 | 实现分散在内核与用户态工具中 | 内核态实现,代码量小且易于审计 |
| UDP 端口 | 通常为 500、4500 | 可配置的单一 UDP 端口 |
| 标准化程度 | IETF RFC 标准,设备兼容性广 | 已并入 Linux 内核,生态快速增长 |
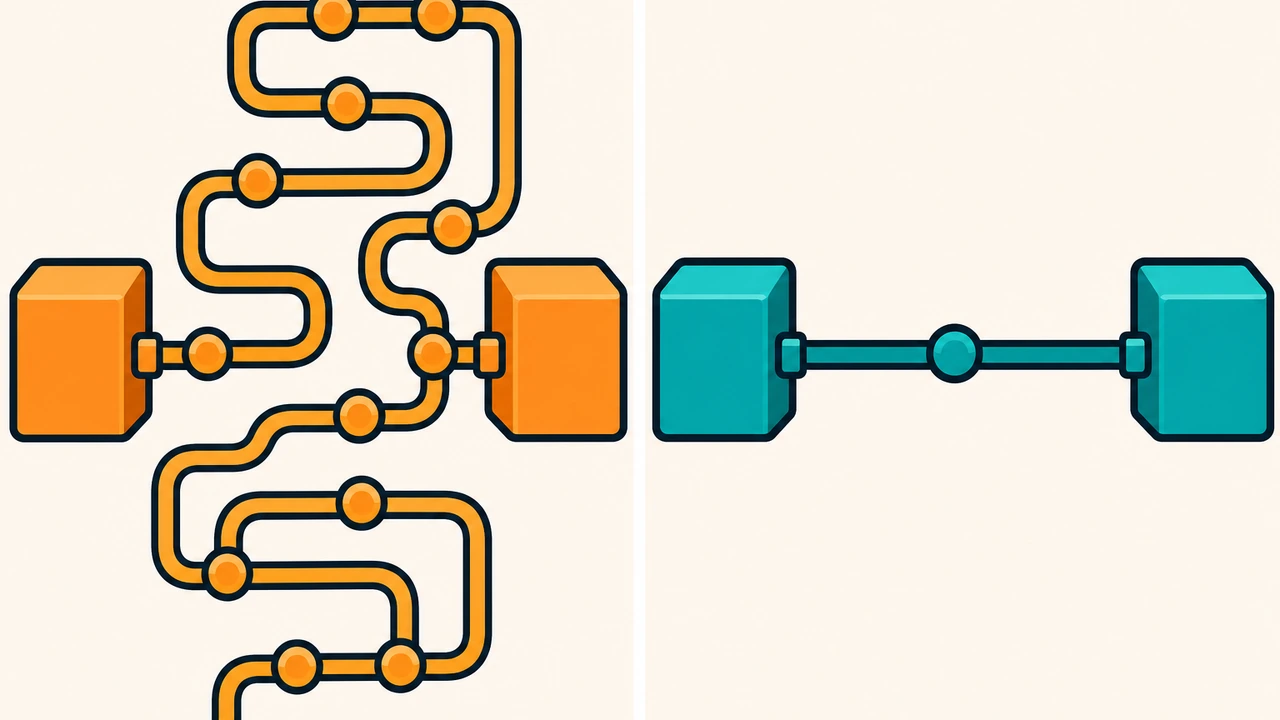
在握手效率上,两者的差异更为直观。IKEv2 的初始握手需要多次往返,移动网络切换时还需要额外的重协商机制;WireGuard 采用基于 Noise 协议框架的 1-RTT 握手,客户端发起连接后一个往返即可建立会话。公开测试数据显示,WireGuard 的握手延迟明显低于 IPsec,在跨洲际链路上差距可达数百毫秒。
在漫游与断线重连方面,WireGuard 引入了静默心跳与实时密钥更新机制:设备从 Wi-Fi 切换到移动网络后,隧道会在数秒内自动恢复;而传统 IPsec 客户端往往需要几秒到十几秒的重协商时间。这也是移动办公场景中 WireGuard 渗透率快速上升的原因之一。关于握手耗尽类攻击的底层机制,可进一步参阅 SYN Flood 半连接队列耗尽原理一文中的连接队列分析;若关注链路加密的落地细节,SSL 证书工作原理详解提供了传输层安全的对照视角。
安全模型上,两者的取舍也不相同。IPsec 的算法协商能力带来了灵活性,但历史上有过因协商弱算法或实现缺陷导致漏洞的案例,协议实现的庞大代码面也扩大了审计范围。WireGuard 采用”算法固定”策略,从协议层面移除了降级协商的空间,密钥格式基于 Curve25519 公钥,配置文件中不保存密码,减少了弱凭据带来的风险。这种设计思路在密码学工程中被称为”攻击面最小化”,也是它能够快速通过学术审计并进入内核的重要原因。
应用场景与选择边界
IPsec VPN 目前仍广泛存在于企业级与运营商级网络中。典型的应用包括:分支机构与总部之间的站点到站点互联、云上 VPC(Virtual Private Cloud,虚拟私有云)与本地数据中心的专线加密通道,以及与主流硬件防火墙的对接。由于几乎所有的企业级网络设备都原生支持 IPsec,它在异构设备互联场景中的兼容性优势短期内难以替代。
WireGuard 更适合对部署速度和性能敏感的场景。例如个人或小团队在 VPS(Virtual Private Server,虚拟专用服务器)之间快速搭建加密隧道、远程办公员工接入内网、以及在嵌入式设备上运行低开销的 VPN 节点。有第三方基准测试显示,在相同的 ARM 设备上,WireGuard 的吞吐量可以达到 OpenVPN(基于 IPsec 之外的另一种常见 VPN 实现)的四倍左右,且 CPU 占用显著更低。
对于正在规划远程接入或站点互联的团队,可以按照三条原则做取舍:第一,若现有网络中已有大量支持 IPsec 的硬件设备,优先沿用 IPsec 以保护既有投资,同时尽量使用 IKEv2 而非老旧的 IKEv1;第二,若是新建的 Linux 环境、云主机互联或移动办公接入,WireGuard 的部署成本与维护成本都更低,建议作为默认候选;第三,无论选择哪种协议,都应在上线前完成吞吐量与故障切换的实际压测,并以 RFC 与官方文档作为配置依据,避免仅凭教程片段拼凑生产配置。
常见误区
围绕这两种协议,存在几个常见的认知偏差。其一,认为 WireGuard 在所有场景下都优于 IPsec。事实上,WireGuard 没有混淆或伪装能力,其固定握手特征在部分网络环境中更容易被识别和限制,而 IPsec 的 ESP 隧道配合 NAT-T(NAT Traversal,网络地址转换穿越)在企业防火墙策略中反而更容易获得放行。其二,认为 IPsec 等于过时技术。IKEv2 配合 MOBIKE 扩展同样支持无缝漫游,在需要与既有硬件设备对接的场景中,IPsec 仍是标准答案。其三,认为 VPN 协议的选择能替代整体安全设计。无论使用哪种协议,密钥管理、访问控制和日志审计仍需单独规划。
延伸阅读与参考资料
以下站内词条与外部资料可供进一步查阅:
- VPS 是什么:定义、特点与应用场景
- SSL 证书工作原理详解
- DNS 区域(DNS Zone)是什么
- DDoS 缓解中的流量清洗与黑洞路由
- RFC 4301(Security Architecture for the Internet Protocol)、RFC 7296(IKEv2)与 WireGuard 官方白皮书
 微信扫一扫打赏
 支付宝扫一扫打赏