定义
DNS Zone(域名系统区域)是指域名系统(DNS)中一个被授权管理的命名空间分区,它由一组权威记录组成,用于描述某个域名及其子域名的解析规则。简单来说,DNS Zone 是 DNS 服务器上负责管理某个域名解析数据的逻辑单元,它把“域名对应哪个 IP”“邮件发往哪里”“子域名如何解析”等信息集中存放在一个区域文件(zone file)中。当用户访问一个网站时,递归解析器会逐级查询,最终由该域名所属 Zone 的权威服务器返回权威答案。
区域文件的结构
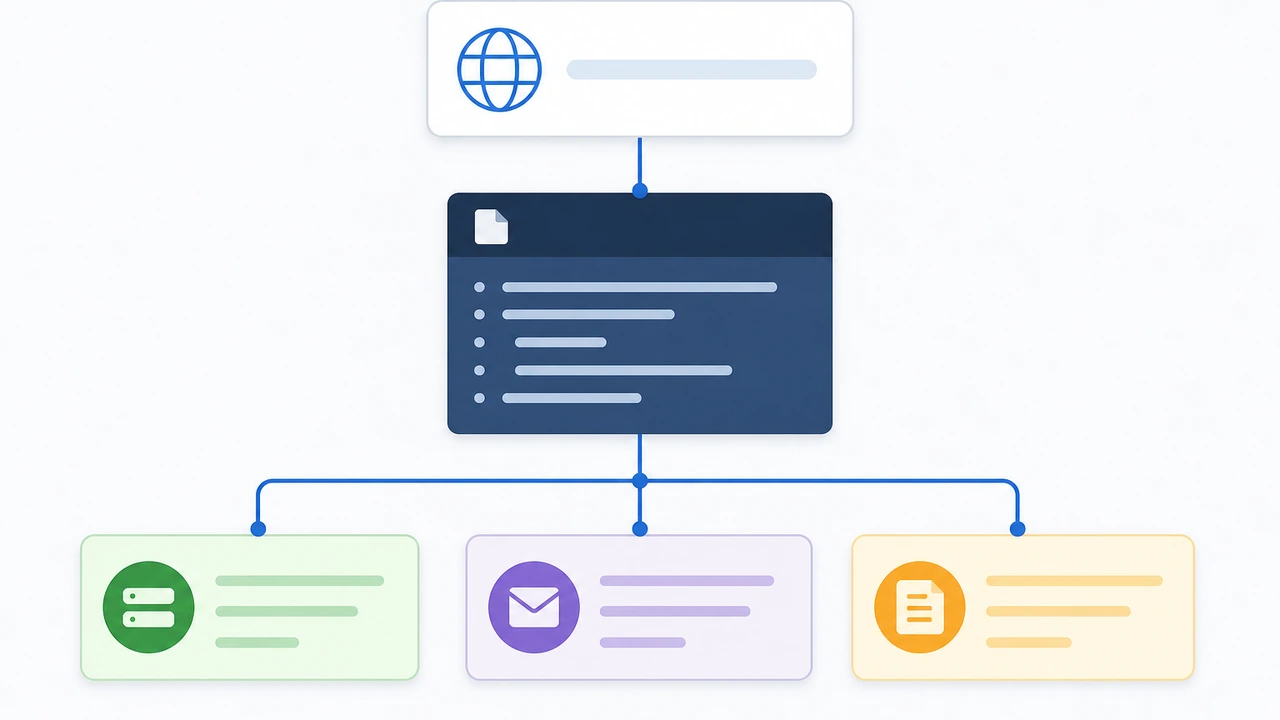
区域文件是 Zone 的物理载体,通常以文本形式保存在权威 DNS 服务器上。一个标准的区域文件由 SOA 记录开头,随后是 NS 记录、各类资源记录以及注释行。
SOA 记录
SOA(Start of Authority,起始授权记录)是每个 Zone 的第一条记录,它声明该 Zone 的权威信息,包括主服务器名称、管理员邮箱、序列号以及刷新、重试、过期等时间参数。序列号用于主从服务器之间判断区域数据是否更新,管理员修改区域文件后必须递增序列号,从服务器才会同步新数据。
NS 记录
NS(Name Server,名称服务器)记录指定该 Zone 由哪些权威 DNS 服务器负责解析。一个 Zone 通常至少配置两台 NS 服务器,以保证单点故障时解析仍可用。NS 记录既出现在父级 Zone 中(用于委派),也出现在本 Zone 中(用于声明权威)。
资源记录与 TTL
区域文件中的每条记录都包含名称、类型、TTL(Time to Live,生存时间)和数据字段。TTL 决定其他服务器缓存该记录的时间,TTL 越短,解析结果更新越快,但会增加查询压力。关于 TTL 对缓存与解析速度的影响,可参考 DNS TTL 与缓存时间 词条。
常见记录类型
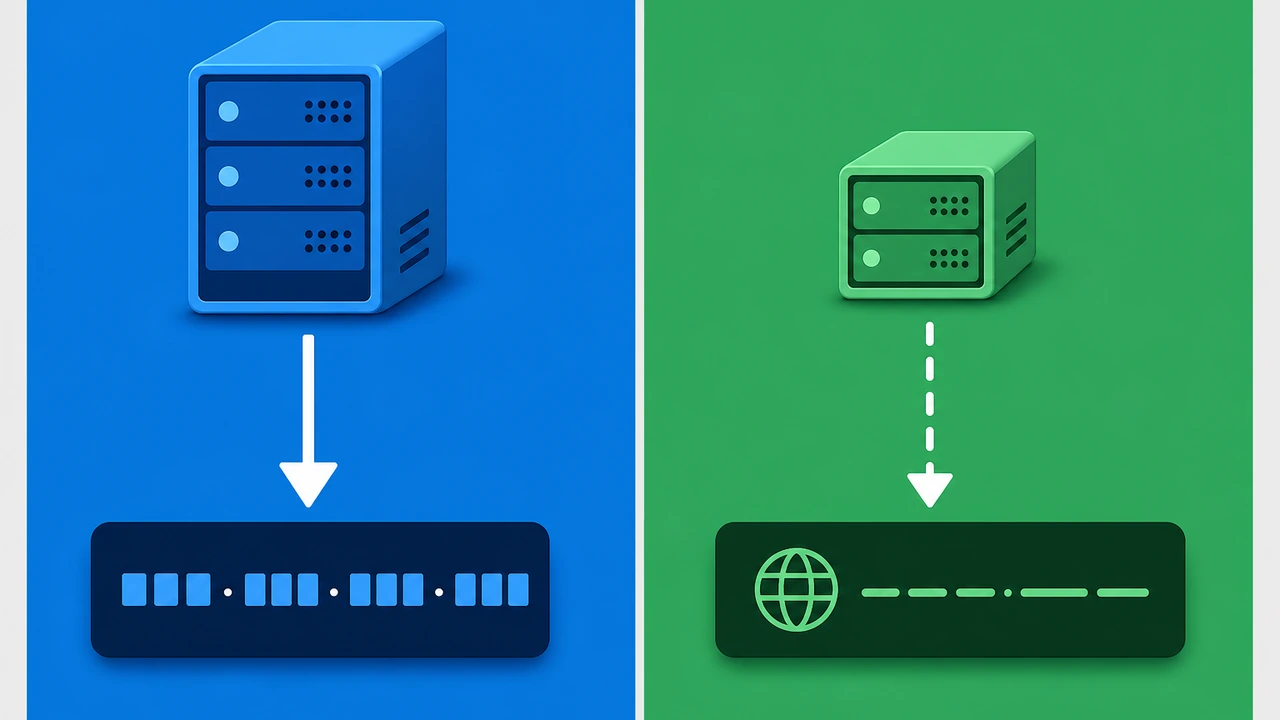
区域文件中最常出现的记录类型包括以下几种,它们各自承担不同的解析职责。
A 与 AAAA 记录
A 记录将域名解析为 IPv4 地址,AAAA 记录则解析为 IPv6 地址。这是网站访问最核心的记录类型,例如把 www.example.com 指向 192.0.2.1。配置 A 记录时,需要确保目标 IP 与服务器实际地址一致,否则会出现“域名能解析但网站打不开”的问题。
CNAME 记录
CNAME(Canonical Name,规范名称)记录将一个域名别名指向另一个域名,而不是直接指向 IP。例如把 blog.example.com 指向 example.com,后续只需修改目标域名的 A 记录即可。CNAME 不能与同名的其他记录(如 MX、A)共存,且不能指向 IP 地址,这是配置时常见的边界条件。
MX 记录
MX(Mail Exchange,邮件交换)记录指定接收该域名邮件的邮件服务器,并带有优先级数字,数字越小优先级越高。当邮件服务器不可达时,发送方会尝试优先级次之的服务器。MX 记录配置错误是邮件收发失败最常见的原因之一。
TXT 记录
TXT 记录用于存放任意文本信息,常见用途包括域名所有权验证(如 SSL 证书签发时的验证)、SPF 反垃圾邮件策略以及 DKIM 邮件签名。TXT 记录本身不参与地址解析,但被大量安全与验证机制依赖。
NS 与 SOA 的委派关系
当需要把子域名交给其他服务器管理时,可以在父 Zone 中添加一条指向子域名的 NS 记录,实现 Zone 委派。例如把 sub.example.com 委派给另一组权威服务器,该子域名的解析就由新的 Zone 负责。这种分层委派机制是 DNS 能够支撑全球海量域名的基础。
应用场景
DNS Zone 的配置贯穿网站上线、邮件服务、CDN 加速与多区域部署等多个环节。
网站上线与域名切换
新网站上线时,管理员需要在 Zone 中添加 A 记录指向服务器 IP,并配置 CNAME 指向 CDN 或负载均衡入口。切换服务器时,只需修改 A 记录的目标 IP,配合较短的 TTL,即可在数分钟内完成迁移,无需改动网站代码。
邮件服务与安全验证
企业邮箱部署需要同时配置 MX 记录和 TXT 记录(SPF、DKIM、DMARC),三者配合才能保证邮件正常收发并降低被伪造的风险。SSL 证书签发机构也会通过 TXT 记录验证域名所有权,因此 Zone 的 TXT 记录管理直接影响证书申请流程。
多区域与高可用解析
对于面向全球用户的业务,可以通过 Geo DNS 或 Anycast 技术,让不同地区的用户解析到就近的节点,从而降低延迟。这类方案依赖 Zone 中多条 A 记录与智能解析策略的配合,相关原理可参考 Geo DNS 部署 与 Anycast DNS 与延迟优化 词条。
常见误区与边界条件
DNS Zone 的配置虽然看似简单,但存在若干容易踩坑的边界条件。
CNAME 与 MX 冲突
CNAME 记录不能与同名的 MX、A 等记录共存。如果根域名需要同时接收邮件(MX)又希望使用 CNAME,就会产生冲突,此时应改用 A 记录或使用专门的邮件子域名。
TTL 与缓存不一致
修改记录后,如果 TTL 设置过长,全球各地的递归服务器仍会缓存旧结果,导致解析更新延迟。因此计划变更前应先将 TTL 调低,等待变更完成后再恢复。
序列号未递增
主从服务器同步依赖 SOA 序列号。如果修改区域文件后忘记递增序列号,从服务器可能不会同步新数据,造成主从解析结果不一致。常见的做法是使用日期加序号的形式(如 2026090301),每次修改后手动递增,避免依赖系统自动生成。
Zone 管理与运维实践
日常维护 DNS Zone 时,建议遵循一套可复用的操作流程,减少误操作带来的解析中断。变更前先备份当前区域文件,并记录修改前的 SOA 序列号;修改后先在本机用 dig 或 nslookup 查询权威服务器,确认新记录已经生效,再逐步调低 TTL 让全球缓存尽快刷新。对于托管在第三方 DNS 服务上的域名,多数控制台会提供图形化编辑界面,但底层仍然遵循相同的区域文件逻辑,理解记录类型与委派关系有助于排查问题。
变更演练与回滚
在正式切换服务器或邮件服务前,可以先在测试子域名上验证记录配置是否正确。例如把 test.example.com 的 A 记录临时指向新服务器 IP,确认服务正常后再修改正式记录。若切换后发现问题,只需把 A 记录改回旧 IP 并等待 TTL 过期即可回滚,无需改动网站代码或重新签发证书。
 微信扫一扫打赏
 支付宝扫一扫打赏