定义
Split DNS(分离解析,又称 Split-Horizon DNS 或双视图 DNS)是一种让同一域名根据请求来源返回不同解析结果的 DNS(域名系统)部署方式。在这种架构下,DNS 服务器会维护至少两套解析视图:内部视图面向内网客户端,外部视图面向互联网用户。例如 mail.example.com 在办公室内网解析为 192.168.10.20 这类私有地址,而在公网上则解析为防火墙外网口上的公网 IP。这种机制主要用来解决内网回访与外部访问使用同一域名时的地址差异问题,是理解企业网络与混合云解析行为的基础概念之一。
工作原理:同一域名,两条解析路径
Split DNS 的核心在于”先判断请求来源,再选择应答视图”。实现这一判断的通常是 DNS 服务器软件中的视图(view)机制,服务器会读取请求报文的源 IP 地址,并与预先定义的地址匹配列表比对,命中内部列表的查询走内部视图,其余查询走外部视图。
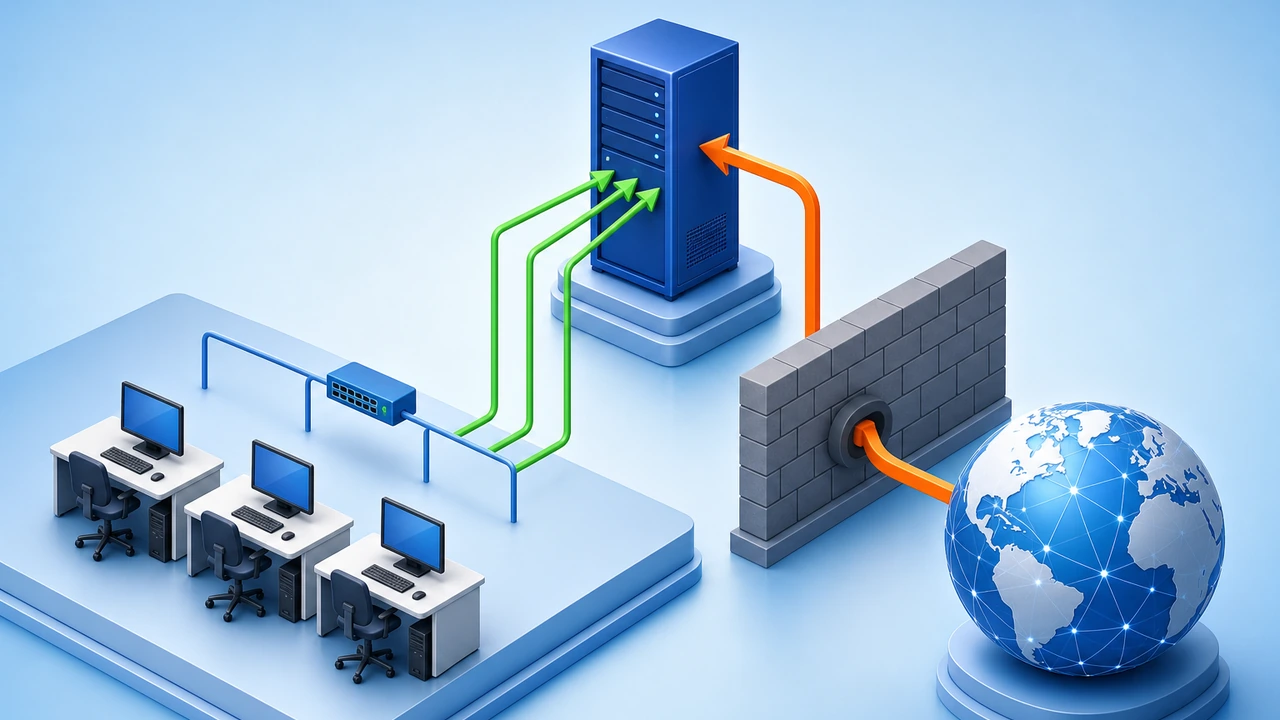
从技术架构上看,两条路径的差异可以概括为三点:第一,内部视图返回的通常是 RFC 1918 定义的私有网段地址,流量直接在局域网内交换,延迟以毫秒内计;第二,外部视图返回公网 IP,流量需要经过防火墙或边界路由器的地址转换;第三,外部视图往往刻意隐藏内部网络结构,只暴露必须公开的少数记录。这种按来源分流的设计与任播 DNS(一种让多个节点共用同一 IP 就近应答的部署方式)关注的方向不同:前者区分”谁在问”,后者优化”谁来答”,两者可以在同一架构中叠加使用,相关背景可参考什么是任播 DNS:一个 IP 多地接入如何降低解析延迟。
在区域数据管理层面,内部视图和外部视图各自对应独立的区域数据集合,主从同步机制与常规 DNS 区域一致,依赖 SOA 序列号递增触发增量传输;如果同步使用的完整区域传输机制出现异常,可以参考什么是 DNS AXFR:区域传输的完整副本同步机制中的排查思路。
部署方式:同一台服务器还是两套独立系统
实现 Split DNS 有两条主流路线,选择哪条取决于团队对复杂度与隔离性的权衡。第一种是在同一台 BIND 服务器上配置两个视图,named.conf 中先声明内部网段的地址匹配列表,再分别定义 internal 与 external 视图,每个视图挂载各自的区域文件;视图的匹配顺序自上而下,内部网段必须放在前面,否则所有查询都会落入外部视图。第二种是物理或逻辑上部署两套独立的 DNS 系统,内网服务器只服务办公室与 VPN 网段,公网权威解析交给外部服务,两者数据互不重叠,等于用部署成本换取更清晰的故障边界。
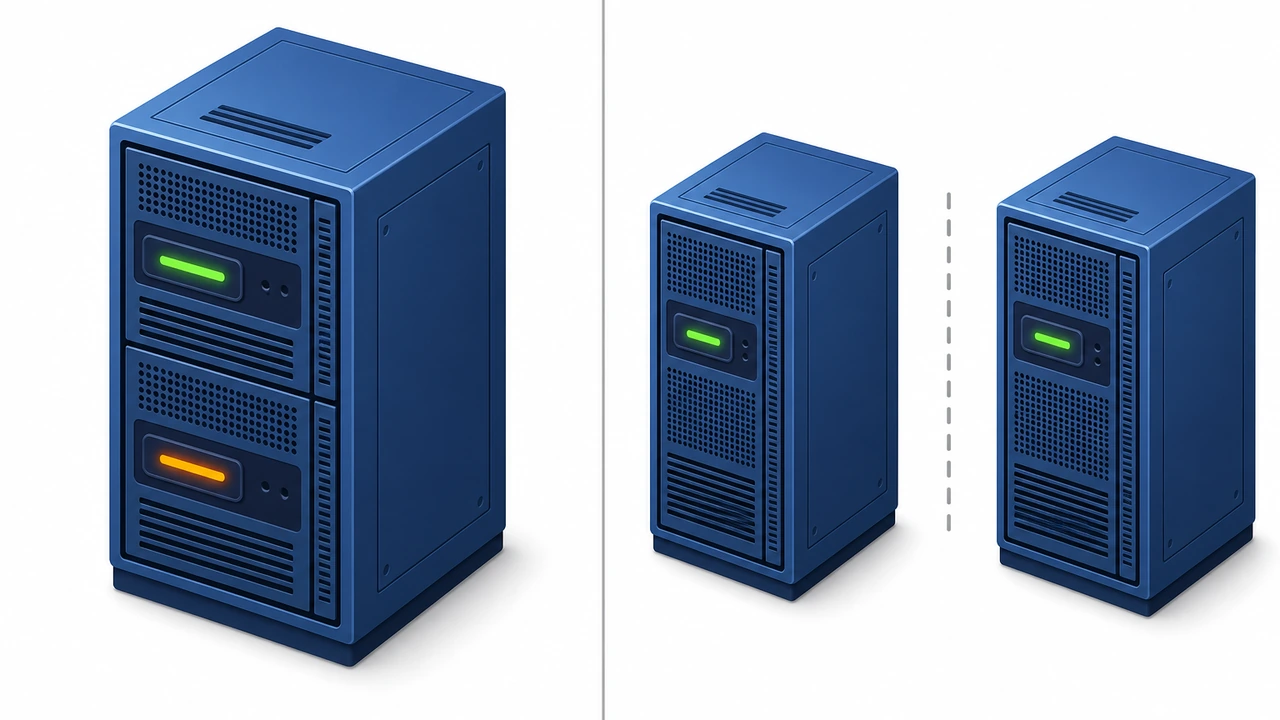
两种方式的取舍集中在三个维度:数据一致性上,同机视图共享一套进程与配置基线,改一个视图的序列号策略即可覆盖两个区域,而双系统需要分别维护;故障隔离上,双系统天然隔离,内网 DNS 故障不影响公网解析,同机视图则存在单点风险,需要通过主备部署弥补;信息暴露面上,同机服务器同时监听内外网卡,一旦匹配列表配置过宽,内网记录就可能泄漏到公网应答中,这也是运维审计中最常见的高危失误来源。此外,Windows Server 的 DNS 服务器则通过”分割作用域”(Split Scope)配合不同网卡监听实现类似效果,逻辑上与视图机制同源。
应用场景
Split DNS 并非只有大型企业才用得上,只要”内网设备和外部用户访问同一个域名”这一前提成立,它就能发挥作用。以下几类场景最具代表性。
企业内网服务是最经典的用法。邮件、ERP、文件共享等系统通常部署在内部服务器上,员工在办公室或通过 VPN 访问 mail.example.com 时,直接拿到 192.168 段地址即可高速直达;外部合作伙伴或出差人员则通过公网解析走到防火墙映射的公网入口。没有 Split DNS 时,内网用户会被解析到公网 IP 再绕回内部,不仅浪费出口带宽,还容易因为回环访问失败导致”外面能开、里面打不开”的怪异故障。网站主域采用 www 前缀并配合分离解析管理内外访问路径的实践,可参考为什么建议网站主域采用 www 前缀。
混合云与跨机房互联是近年更常见的需求。当业务同时部署在自有机房与云上,通过专线或 VPN 打通内网时,同一服务域名需要在”走专线内网直连”与”走公网入口”之间切换,Split DNS 让两端按来源各取所需,专线故障时也便于通过调整视图快速切换逃生路径。开发测试环境同样适用:测试环境与生产共用域名但 IP 不同,通过内部视图把测试域名只解析给办公网段,既避免了污染公网解析,也降低了配置漂移。
安全暴露面收敛是第三个动机。公网视图只发布少数必须公开的记录,内部管理域名、监控系统、数据库主机名一律不进入外部区域,外部扫描者能看到的攻击面随之显著缩小。配合边界防火墙策略,这种”解析层隐藏 + 网络层过滤”的双层做法在金融科技等对安全要求较高的行业有成熟实践,可参见金融科技企业服务器安全运维与防护实践中的分层防护思路。
常见误区与边界条件
围绕 Split DNS 的理解偏差大多集中在缓存、匹配顺序与安全边界三处。
其一,”改了记录立刻生效”是常见错觉。客户端与中间递归服务器都会按 TTL 缓存旧应答,内外视图各自独立缓存,排查时应先在目标网段内用 dig 指定内部 DNS 服务器直接查询,确认权威侧已生效,再处理缓存残留。
其二,视图匹配顺序写反会让内部视图整体失效。BIND 的视图自上而下匹配,一旦把 external 视图放在前面且其匹配列表包含 any,内部请求将全部落入外部视图;新增 VPN 网段或新办公点后忘记更新内部匹配列表,也会造成”部分内网用户拿到公网地址”的隐蔽故障,这类问题与服务器常见故障排查与运维建议中描述的局部配置失效模式同源。
其三,把 Split DNS 当作安全机制本身是危险的。分离解析能收敛信息暴露面,但私有地址一旦因配置失误泄漏到外部应答,反而会向外界暴露内部拓扑;正确的做法是把它视为纵深防御的一层,与防火墙规则、传输加密共同使用,而不是单独依赖。
 微信扫一扫打赏
 支付宝扫一扫打赏