定义
DDoS 缓解(DDoS Mitigation)是指为抵御分布式拒绝服务攻击(Distributed Denial of Service,DDoS)而采取的一系列流量识别、牵引、过滤与恢复技术的总称。攻击者通常利用僵尸网络(Botnet)中的成千上万台受控主机,同时向目标服务器发送海量无效请求,耗尽其带宽(网络传输容量)、连接数或计算资源,导致正常用户无法访问服务。
一套完整的 DDoS 缓解体系通常包含四个连续阶段:流量检测(识别攻击特征与规模)、流量牵引(将目标流量重定向到防护节点)、流量清洗(区分并丢弃恶意报文、放行正常请求)以及流量回注(将洁净流量送回源服务器)。清洗中心与黑洞路由分别对应其中”精细清洗”与”整体丢弃”两种极端策略,是当前互联网骨干网与数据中心防护体系中应用最广泛的两种工程手段,相关机制在 RFC 4732 与 RFC 5635 等 IETF 文档中均有系统性阐述。
清洗中心的工作方式
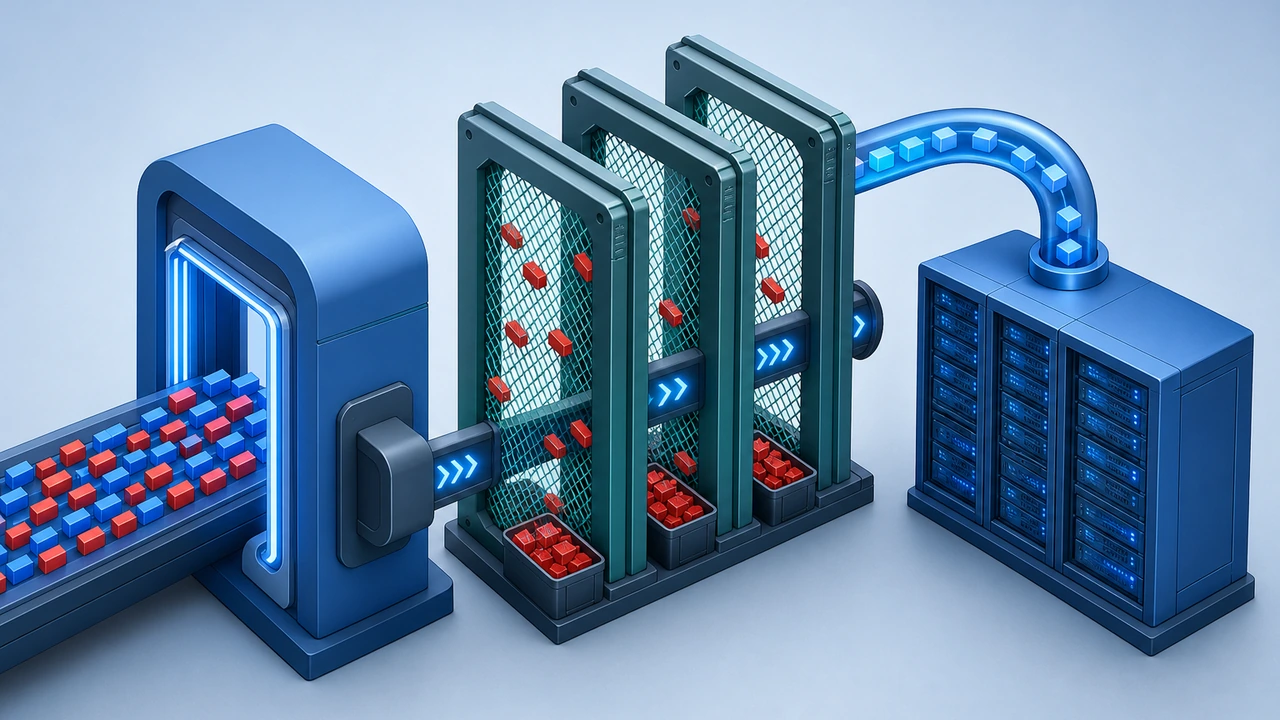
清洗中心(Scrubbing Center)是部署在运营商骨干网或大型防护网络入口处、专门用于清洗恶意流量的集群设施,通常由高带宽接入、检测系统与过滤集群三部分组成,容量以 Tbps 级别的清洗带宽为衡量标准。
BGP 牵引与流量回注
清洗中心的核心机制建立在边界网关协议(BGP,自治系统间交换路由信息的标准协议)的路由通告之上。平时,目标站点的 IP 前缀仅由所属机房对外通告;攻击发生时,防护方在清洗中心向全网通告一段更精确的目标前缀(例如把 /24 拆出 /25 通告),依据最长前缀匹配原则,去往目标的流量会自动改变路径,先进入清洗中心的检测与过滤集群,这一过程称为流量牵引。
清洗集群依据五元组速率、指纹、协议合规性等特征区分正常请求与攻击报文:反射放大攻击的伪造源地址无法完成 TCP 握手,协议不合规报文(如畸形标志位的 UDP 分片)被直接丢弃,而完成握手的合法会话被放行;针对利用 TCP 握手缺陷耗尽服务器连接资源的攻击形态,可进一步参阅SYN Flood 半连接队列耗尽原理。清洗完成后,洁净流量通过 GRE 隧道、专用链路或二层回注等方式送回源站,用户几乎无感知。整个牵引与回注过程通常在分钟级完成切换与恢复。
清洗能力的关键指标
评估清洗中心能力时,工程上主要关注三类指标:一是清洗总容量,即防护网络可吸收的攻击流量上限,骨干级清洗中心的容量通常达 Tbps 量级,而攻击工具驱动的僵尸网络流量可达数百 Gbps 至数 Tbps;二是牵引收敛时间,从触发防护到全网路由生效的延迟,典型值在 1 至 5 分钟;三是误杀率,即正常请求被错误丢弃的比例,精细清洗体系可将其控制在较低水平,而粗粒度过滤在业务高峰期可能造成明显误伤。
黑洞路由的工作方式
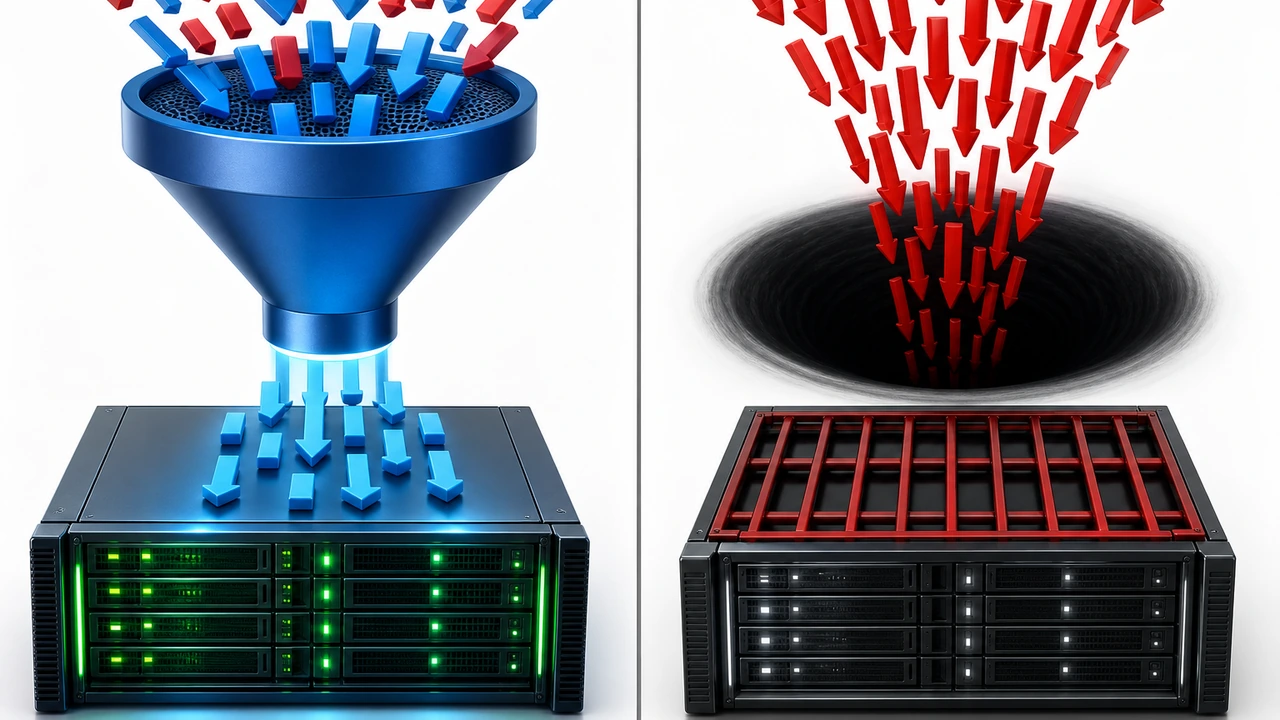
黑洞路由(Blackhole Routing)是指在路由器上把去往目标 IP 的流量直接导向空接口(Null0)予以全部丢弃的应急手段。由于被攻击 IP 的所有流量无论善恶都被丢弃,其防护本质是以”牺牲单个目标的可达性”来换取网络中其他客户与服务的安全。
RTBH:远程触发的黑洞路由
现代骨干网中,黑洞路由通常以远程触发黑洞路由(RTBH,Remote-Triggered Black Hole)的形式实现。运维人员只需在触发路由器上通告一条指向被攻击前缀、下一跳为 Null0 的特殊 BGP 路由(通常携带社区属性,例如社区号 x:666),边缘路由器收到后自动将该前缀的流量全部丢弃。RTBH 的价值在于触达速度快、操作轻量:一条路由通告即可在数十秒内让全网边缘生效,无需在每台设备上手工配置 ACL(访问控制列表)。
从防护效果看,黑洞路由没有任何区分能力——它同时丢弃攻击流量与正常用户的请求,被攻击目标在黑洞期间对互联网完全不可达。因此在工程实践中,黑洞路由主要服务于两类场景:一是攻击流量规模远超目标机房接入带宽,清洗已无意义,只能丢弃以保护链路上的其他业务;二是为清洗中心的牵引与策略部署争取时间,作为攻击最初几分钟内的第一道止血措施。
清洗中心与黑洞路由的对比
两种手段并非互斥,而是分别面向”可用性优先”与”整体安全优先”两种目标,实际防护中常按攻击规模组合使用。两者的关键差异如下:
- 流量处理方式:清洗中心先牵引再逐包甄别,恶意流量被丢弃、正常流量回注源站,目标业务在攻击期间仍可访问;黑洞路由不区分善恶,将目标前缀的全部流量一并丢弃,业务完全中断。
- 生效速度与资源消耗:RTBH 一条路由通告数十秒内全网生效,几乎不消耗设备转发资源;清洗中心的牵引收敛与策略学习通常需要 1 至 5 分钟,且持续消耗集群的检测与清洗算力。
- 适用攻击规模:清洗适用于从 Gbps 到数百 Gbps 的常规规模攻击;当攻击流量逼近或超过防护网络容量与机房出口带宽时,黑洞成为唯一可行选项。
- 业务代价:清洗的代价主要是清洗服务费用与毫秒级至秒级的路径延迟增加;黑洞的代价是被攻击目标在黑洞期间完全不可达,属于可用性损失换全局安全。
在跨境高防服务器租用等场景中,服务商会将清洗中心容量、牵引模式与黑洞兜底策略打包为整体防护方案,相关成本构成与选型思路可参考美国高防服务器租用价格参考与成本分析。
应用场景
DDoS 缓解手段的选择与业务属性、攻击规模直接相关。对可用性敏感的在线业务,清洗是首选路径:电商大促、在线游戏、金融服务等在攻击期间不能长时间中断,通常接入常驻清洗或按需牵引服务,把防护前置到运营商骨干层。游戏行业由于对抗性强、攻击频繁,对清洗中心的牵引速度与 UDP 过滤能力要求更高,具体业务适配分析可参阅日本高防服务器性能与防护能力实测中针对游戏与高对抗场景的测试维度。
托管于机房的普通业务,则依赖机房侧的牵引与黑洞策略:当某台服务器遭受超出其购买防护容量的攻击时,上游路由会先尝试牵引清洗;若攻击规模威胁机房整体链路安全,机房会对该 IP 执行黑洞隔离,保护同机房其他客户。这也是高防服务器与普通服务器在 SLA(服务等级协议)上的核心差异——前者购买了更大的清洗容量与更细的调度策略,后者仅享受机房兜底保护。
对于自建防护的企业网络,工程上通常采用分层组合:边界路由器预先配置 RTBH 触发流程,作为分钟级应急手段;同时与清洗服务商约定按需牵引(On-demand)通道,在攻击确认后接管精细清洗。两者衔接的典型时间线是:攻击发生 → 触发黑洞止血 → 牵引流到清洗中心 → 策略收敛后解除黑洞、恢复正常路由。更多服务器与网络防护方案的横向对比,可查阅独立服务器与 VPS分类下的相关内容。
常见误区
围绕清洗中心与黑洞路由,实践中存在几类高频误解。
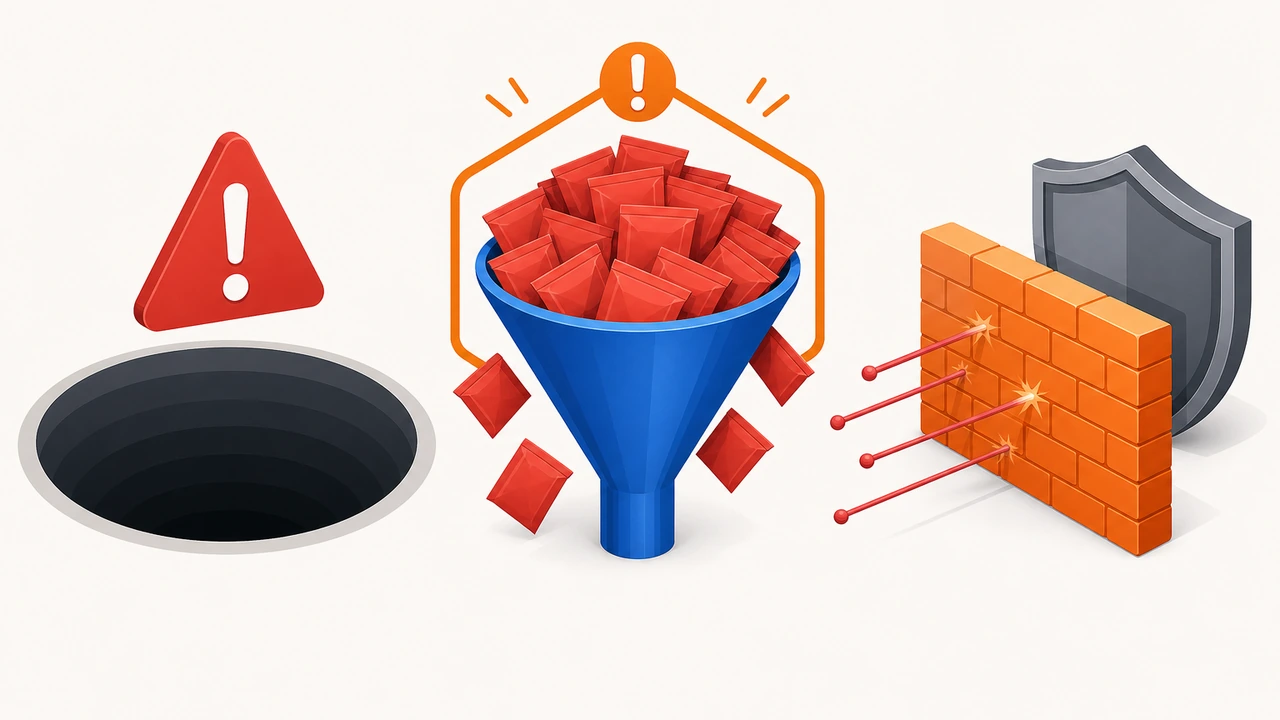
误区一是认为”黑洞路由等于防护成功”:黑洞只是止损,被攻击目标在黑洞期间完全不可达;若把机房的黑洞动作当成攻击已被化解,会掩盖真实的业务中断时长。误区二是认为”清洗容量越大越好、可以无限兜底”:任何清洗网络的容量都有上限,超大容量通常伴随更高费用,且当攻击流量超过机房出口物理带宽时,流量在到达清洗中心之前就已把入口链路打满,此时只能依赖黑洞或上游联合处置。误区三是认为”配置了高防 IP 就无需应用层防护”:清洗中心主要在网络与传输层过滤 volumetric 攻击,针对 HTTP 慢速攻击、凭证填充等应用层攻击,仍需要 WAF(Web 应用防火墙)与业务侧限流配合,香港高防云场景下的分层防护实践可参考香港高防云服务器 DDoS 防护解析中的技术拆解。
参考资料
- RFC 4732 “Internet Denial-of-Service Considerations”:IETF 对拒绝服务攻击原理、防御手段与网络架构影响的系统性综述
- RFC 5635 “Remote Triggered Black Hole Filtering with uRPF”:定义远程触发黑洞路由(RTBH)的部署方式与单播反向路径验证配合规范
- 延伸阅读:美国高防服务器租用价格参考与成本分析(清洗容量与高防成本构成解析)
- 延伸阅读:独立服务器与 VPS(服务器选型与网络防护方案的系统化对比)
 微信扫一扫打赏
 支付宝扫一扫打赏