IPv6(第六版互联网协议)是指由 IETF(互联网工程任务组)制定的最新一代网络层通信协议,用于取代地址资源接近耗尽的 IPv4(第四版互联网协议)。随着全球可用的 IPv4 公网地址在 2011 年后陆续分配完毕,如何让网站平滑过渡到 IPv6,成为服务器运维中的常见问题。本文解释 IPv6 的基本原理,分析网站采用双栈部署的实际价值,并给出在服务器上开启 IPv6 的具体步骤与验证方法,帮助运维人员在迁移前做足准备。
定义与背景
IPv6 是互联网的核心通信规则之一,负责为联网设备分配地址并在设备之间路由数据。它与 DNS(域名解析系统)的记录类型直接相关:网站启用 IPv6 的标志性动作,就是在解析记录中新增 AAAA 记录。它最直观的变化是地址长度:IPv4 使用 32 位地址,理论上提供约 43 亿个地址;IPv6 将地址扩展到 128 位,可提供的地址数量约为 3.4×10³⁸ 个。按照 IANA(互联网号码分配机构)的公开记录,全球五大区域的 IPv4 地址池已在 2019 年全部耗尽,运营商只能通过 NAT(网络地址转换)和二手地址交易缓解压力,而 IPv6 的地址空间目前不存在枯竭问题。IPv6 地址的分配与解析依赖域名体系,相关原理可参考站内词条DNS 术语词条。
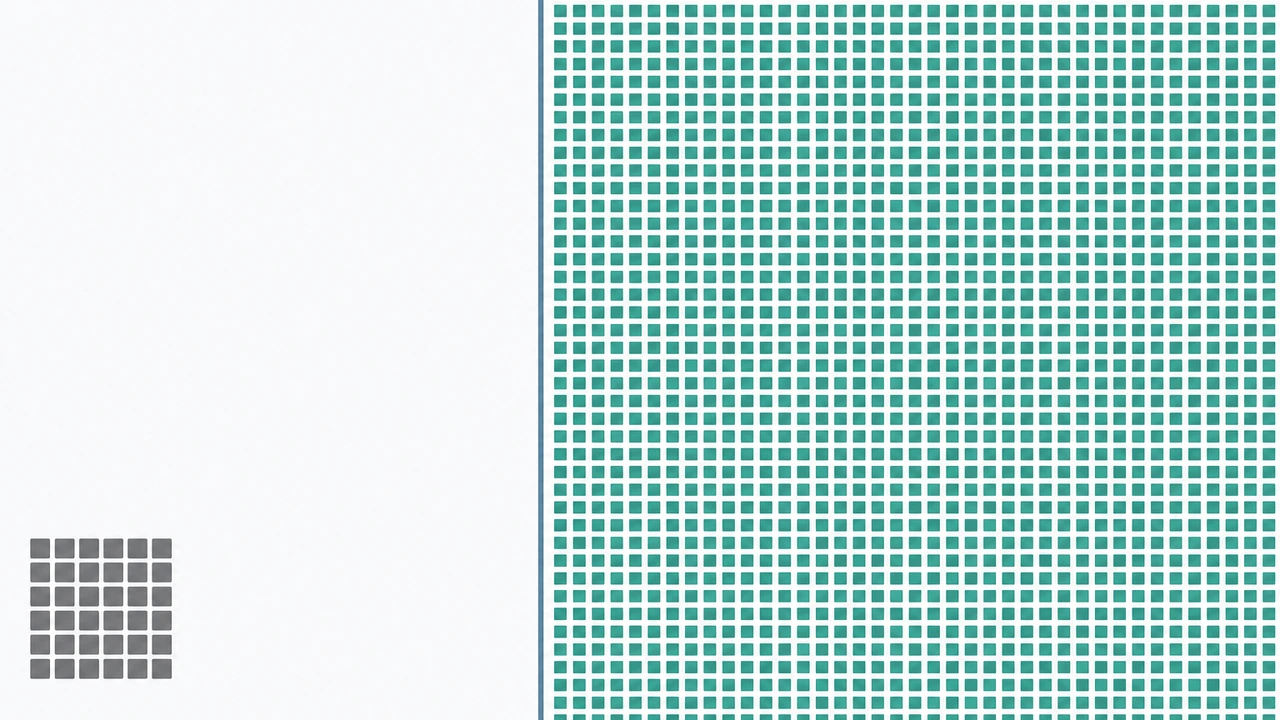
IPv6 地址采用八组四位十六进制数表示,例如 2001:db8::8a2e:370:7334,中间的 :: 表示连续的零段可以省略。地址前缀通常以 /48 或 /64 分配给机构或网段,一个 /64 网段包含的地址数量就超过整个 IPv4 空间的数十亿倍,这也是”每台设备都可以拥有公网地址”这一说法的来源。
双栈部署的价值
双栈部署(Dual Stack)是指在同一台服务器和网络接口上同时运行 IPv4 与 IPv6 两套协议,网站域名同时解析出 A 记录(IPv4 地址)和 AAAA 记录(IPv6 地址),访问者自动选择可用的协议连接。它是目前主流的过渡方案,价值体现在三个层面。
访问可达性提升。 移动运营商分配的 IPv6 流量占比逐年上升,根据 APNIC(亚太互联网络信息中心)的全球统计,部分东南亚与欧洲运营商的 IPv6 流量占比已超过 40%。若网站只有 IPv4 地址,这些纯 IPv6 用户的访问必须经过运营商级 NAT 转换或直接失败;配置 AAAA 记录后,这部分用户可以直连服务器,降低首包延迟与连接失败率。
规避 NAT 带来的运维成本。 IPv4 时代,多台服务器共享公网地址依赖 NAT 设备,端口耗尽、会话超时和日志中的地址归并都会增加排障难度。IPv6 下每台服务器拥有独立地址,防火墙规则与访问日志可以精确到单机,无需再维护复杂的端口映射表。
为未来协议特性做准备。 IPv6 的包头结构更简洁,并原生支持无状态地址自动配置(SLAAC,一种设备接入网络后自行生成地址的机制)。近年来新的网络优化技术大多以 IPv6 为基础设计,双栈环境是验证这些特性的前提条件。
服务器开启 IPv6 的步骤
以下步骤以常见的 Linux 发行版为例,演示在已有 IPv4 服务器上追加 IPv6 能力的完整流程。
第一步:确认机房分配 IPv6 地址。 开启前先确认服务商是否提供 IPv6 地址段。登录服务商控制台或在服务器上执行:
ip -6 addr show
若输出中只有 fe80:: 开头的链路本地地址,说明服务器尚未获得公网 IPv6 地址,需要先在服务商处申请。大多数海外主机商在控制面板中提供一键分配,地址通常以 /64 网段形式下发。
第二步:配置网络接口。 以 Netplan(Ubuntu 22.04 默认的网络配置工具)为例,在 /etc/netplan/01-netcfg.yaml 中为网卡追加 IPv6 段:
network:
  version: 2
  ethernets:
    eth0:
      addresses:
        - 203.0.113.10/24
        - 2001:db8:1000::10/64
      gateway4: 203.0.113.1
      gateway6: 2001:db8:1000::1
      nameservers:
        addresses: [8.8.8.8, 2001:4860:4860::8888]
注意:示例中的地址属于 RFC 3849 规定的文档专用段,实际部署时替换为服务商分配的真实地址。修改后执行 sudo netplan apply 使配置生效。CentOS 等使用 NetworkManager 的系统,可通过 nmcli con mod eth0 ipv6.addresses '2001:db8:1000::10/64' 完成同样配置。
第三步:验证连通性。 配置生效后依次验证本机地址、网关与外网路径:
ip -6 addr show eth0
ping6 -c 3 2001:4860:4860::8888
curl -6 https://test-ipv6.example
三条命令分别确认地址绑定、邻居网关可达性和对外路由正常。ping6 超时通常指向网关配置错误或防火墙未放行 ICMPv6(IPv6 的控制报文协议),这是开启过程中最高频的故障点。
第四步:让 Web 服务监听 IPv6。 Nginx 在编译时默认包含 IPv6 支持,只需在 server 块中确保存在监听指令:
listen 80;
listen [::]:80;
listen 443 ssl;
listen [::]:443 ssl;
[::]:80 表示在所有 IPv6 地址的 80 端口监听。Apache 2.4 默认使用 Listen 80 同时绑定双栈,一般无需额外修改。修改后 nginx -t && systemctl reload nginx,并通过 ss -tlnp | grep :: 确认监听已生效。
第五步:添加 AAAA 记录并验证。 在域名解析控制台为站点添加 AAAA 记录,指向服务器 IPv6 地址,TTL 先设置为 600 秒便于回滚。解析生效后,可通过在线检测工具验证双栈可达性,或直接用 curl -6 https://域名 强制走 IPv6 通道测试。
应用场景与配置建议
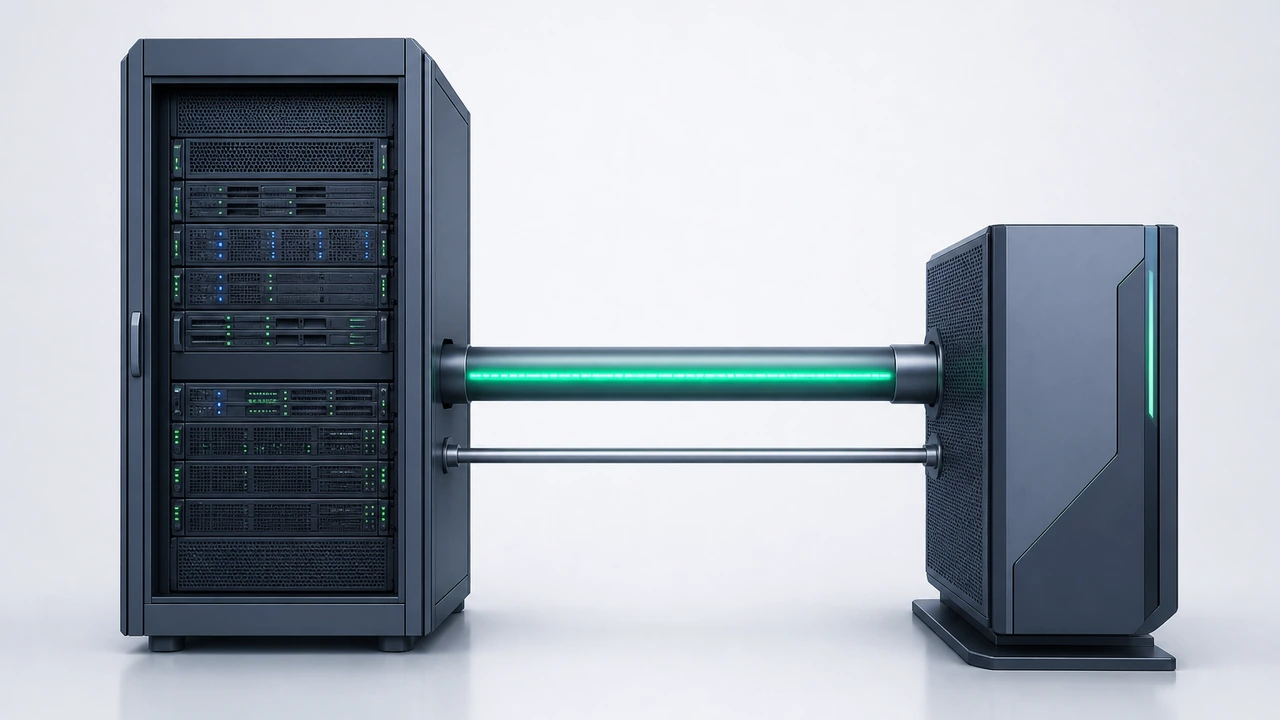
双栈部署最适合以下场景:面向移动端用户的网站,尤其是东南亚与欧洲市场,这些地区的运营商 IPv6 渗透率明显高于平均水平;提供 API(应用程序接口)服务的平台,客户端网络环境不可控,双栈可以把协议选择交给对端自动完成;以及需要精确日志审计的服务器集群,每台机器拥有独立公网地址后,访问日志可以精确溯源到单机。
配置层面有三点经验值得参考。其一,防火墙必须同步放行 IPv6:多数服务器的 iptables 规则不会自动套用到 ip6tables,开启后出现”能 ping 通但网页打不开”,八成是 80/443 端口在 IPv6 链上被拦截。其二,SSL 证书无需重新签发,现有证书对域名生效,与解析记录类型无关。其三,反向代理和负载均衡器要在两端同时支持双栈,任何一端只支持 IPv4,整条链路就会退化为纯 IPv4,前端感知不到后端已经在 IPv6 侧暴露问题。
从协议演进的历史看,IPv6 并非对 IPv4 的小幅修补,而是围绕地址耗尽与路由表膨胀两个结构性问题重新设计的协议族。理解它的地址划分方式,有助于判断双栈部署在自身网络中的实施难度。
双栈部署的运维重心在于”两侧一致性”。IPv4 与 IPv6 的防火墙策略、访问控制列表和速率限制需要分别维护,任何一侧的规则遗漏都会形成只影响单一协议的隐蔽故障。比较稳妥的做法是把双栈配置纳入统一的配置管理,每次变更同时对两个协议栈生效,并保留回滚路径。监控方面,建议把 IPv6 请求占比、IPv6 连接失败率与 A/AAAA 解析一致性纳入常规巡检项,发现 AAAA 记录指向错误地址或防火墙拦截异常时可以快速定位到具体环节。
常见误区与边界条件
第一个误区是认为”开了 IPv6 就可以关掉 IPv4″。国内仍有大量宽带与部分企业网络只具备 IPv4 出口,过早关闭 IPv4 会导致这部分用户无法访问。正确做法是保持双栈长期运行,待 IPv6 流量占比接近 100% 后再评估单栈方案。
第二个误区是忽略 Happy Eyeballs 机制的影响。现代浏览器会同时尝试 IPv4 与 IPv6 连接并选择先完成的一方,这意味着即使 IPv6 配置有缺陷,站长在浏览器里也可能察觉不到,只有统计层面出现约 1% 的访问失败时问题才暴露。上线后应通过访问日志中的地址分布监控 IPv6 请求的失败率,而不是只靠人工浏览验证。
第三个边界条件涉及邮件服务。给域名添加 AAAA 记录后,邮件服务器的 IPv6 反向解析(PTR 记录)若缺失,部分收件方会直接拒信。开启 IPv6 的服务器若同时承担邮件功能,务必先在服务商处配置反向解析再上线。
小结与行动建议
IPv6 解决的是地址枯竭与网络可达性的结构性问题,双栈部署则是当前风险最低的迁移路径:服务端同时监听两个协议、域名同时保留 A 与 AAAA 记录,任何一侧故障都不影响整体可用性。对于计划开启 IPv6 的站点,建议按”先申请地址段、再配接口与防火墙、最后加 AAAA 记录”的顺序推进,并在上线后持续观察 IPv6 请求占比与失败率。如果你需要一台已具备原生 IPv6 支持的服务器做实验,可以考虑查看 Hostease 的服务器产品线(Hostease 百科页),其香港与美国节点均支持 IPv6 地址分配。
 微信扫一扫打赏
 支付宝扫一扫打赏