定义
蜜罐主机(Honeypot Server)是指一种专门部署在网络中、用于诱骗攻击者主动接触并暴露攻击行为的安全资源。它不承载真实业务,表面上看是一台包含漏洞或敏感数据的主机,实际上是安全团队布设的陷阱。理解蜜罐主机的工作方式,可以帮助服务器管理员搞清楚”为什么明知道有攻击却抓不到证据”这一常见难题,也为入侵检测体系补上主动感知这一环。
从分类上看,蜜罐属于诱骗式防御(Deception Technology)的典型代表。与防火墙、入侵检测系统(IDS,Intrusion Detection System,入侵检测系统)这类基于规则的拦截工具不同,蜜罐的核心逻辑是”故意暴露可被利用的弱点”,让攻击者在真实资产之外消耗时间,同时把每一次触碰都转化为可分析的安全告警。
工作原理
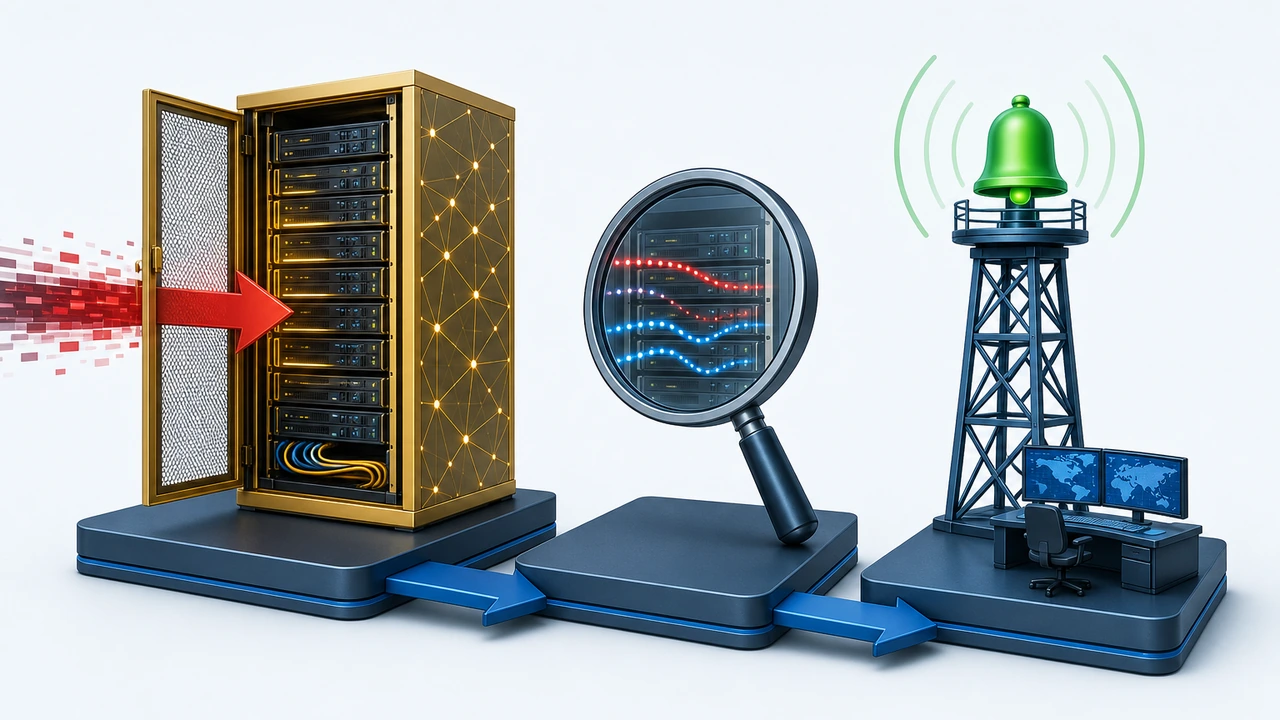
蜜罐主机的运行围绕一个简单闭环展开:暴露诱饵、记录行为、产生告警。部署者会在一台隔离的主机或虚拟机上伪造 SSH(Secure Shell,安全外壳协议)弱口令、未打补丁的 Web 服务、开放的数据库端口等攻击面。当扫描器或攻击者触碰到这些端口时,蜜罐会完整记录连接来源、尝试的账号密码、执行的命令序列,并立即向管理端推送告警。
按照交互深度,蜜罐通常分为两类。低交互蜜罐只模拟端口和服务banner,例如用几百行代码伪造一个 FTP(File Transfer Protocol,文件传输协议)登录界面,部署成本低但能捕获的信息有限;高交互蜜罐则提供真实的操作系统环境,攻击者可以真正”进入”,安全团队因此能观察到完整的攻击工具链,代价是隔离和监控的复杂度显著提高。蜜罐的部署形态与所依赖的基础设施密切相关,无论是独立服务器还是虚拟化环境,都会直接影响诱饵的隔离方式与监控成本,相关概念可参考独立服务器、VPS、虚拟主机区别详解与购买建议。
另一个常见维度是部署位置。生产型蜜罐放在业务网络内部,用于发现已经渗透进来的攻击者;研究型蜜罐则独立部署,用于收集攻击手法样本、分析僵尸网络活动趋势。两类蜜罐在配置要求上差异明显:前者强调与真实业务环境相似,后者强调数据采集的完整性。在选型承载环境时,云服务器、VPS 与独立服务器的差异决定了诱饵的隔离强度与资源成本,部署前值得先弄清这些基础概念。
蜜罐主机与防火墙的区别
防火墙与蜜罐主机经常被放在一起讨论,但两者解决的是不同的问题。防火墙是一种前置拦截设备,依据端口、IP(Internet Protocol,网际协议)和协议规则决定流量能否通过,本质上是”挡在外面”;蜜罐则是后置感知节点,它默认假设部分攻击已经绕过边界,通过诱饵把这些攻击者显形,本质上是”请君入瓮”。
两者的告警语义也不同。防火墙日志里每天充满被拦截的扫描噪音,需要人工筛选才有价值;而一台配置正确的蜜罐,正常情况下不应该有任何真实流量,任何触碰都几乎可以判定为恶意行为。这种”零误报”的特性,使蜜罐告警在安全运营中具有极高的参考价值。下表概括了两者的主要差异。
| 对比维度 | 防火墙 | 蜜罐主机 |
|---|---|---|
| 核心定位 | 边界拦截,按规则放行或阻断 | 内部诱捕,吸引攻击者暴露行为 |
| 告警含义 | 大量扫描噪音,需人工研判 | 触碰即异常,误报率接近零 |
| 部署位置 | 网络边界入口 | 业务网络内部或旁路网段 |
| 响应方式 | 阻断连接 | 记录、拖延并分析攻击链 |
应用场景
在托管环境和自建服务器场景中,蜜罐主机的实际用途集中在三个方面。其一是告警前置:一台暴露 SSH 22 端口的低交互蜜罐,每天可以记录数百次来自不同网段的爆破尝试,管理员据此掌握攻击源分布,再配合封禁策略收敛攻击面。其二是内部横向移动检测:当攻击者已经突破边界进入内网,会主动扫描周边主机,内网中的蜜罐此时是发现渗透行为最直接的信号源。其三是安全研究:通过分析蜜罐捕获的样本,可以了解新型物联网僵尸网络、勒索软件的传播路径,为漏洞修复排定优先级。
以常见的 VPS(Virtual Private Server,虚拟专用服务器)环境为例,管理员可以用极低的资源占用在一台闲置实例上部署低交互蜜罐,把捕获到的爆破记录与真实业务服务器的登录日志交叉比对。如果某个 IP 同时出现在蜜罐爆破记录和业务服务器失败登录列表中,基本可以确认该源正处于攻击探测阶段,应尽快封禁。
常见误区与边界
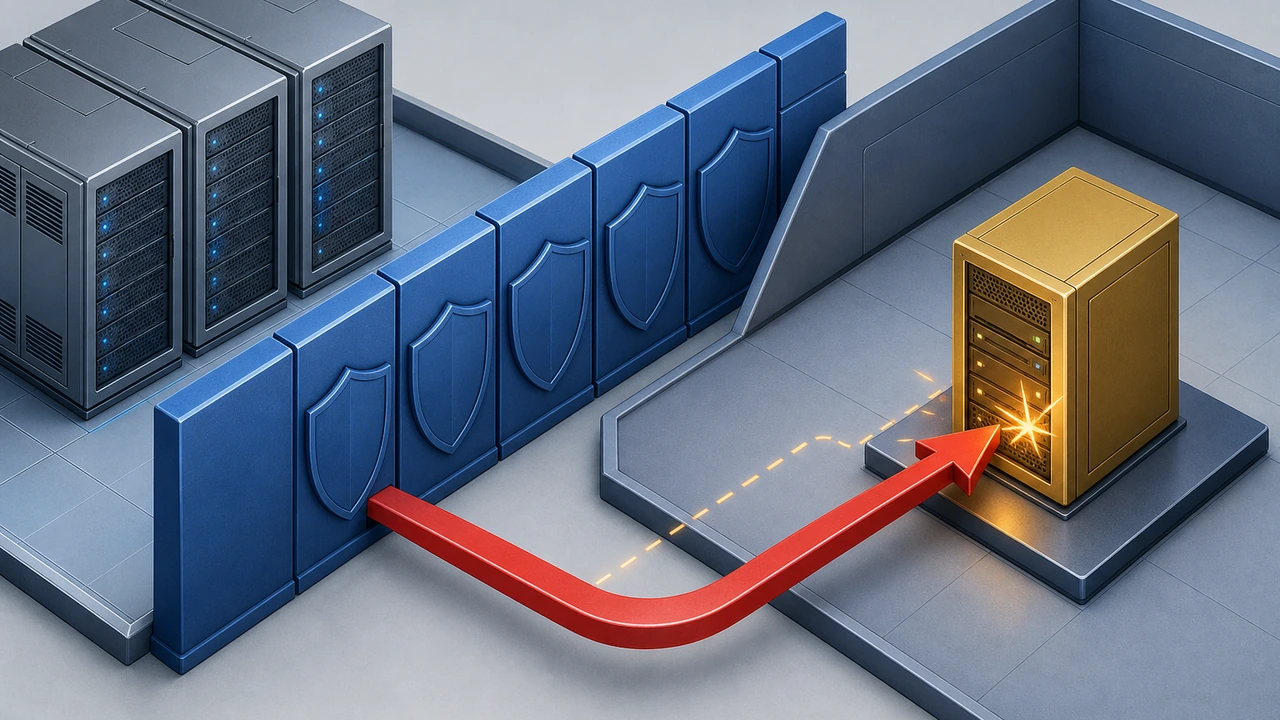
蜜罐主机并非没有代价,部署前需要认清几个边界。第一,蜜罐本身是风险资产:高交互蜜罐一旦被攻破且隔离不彻底,反而会成为攻击者向内网渗透的跳板,因此必须配合独立的网络隔离、快照还原和出境流量管控。第二,蜜罐只能感知”触碰诱饵”的攻击,对于纯加密外传、无接触的数据泄露没有发现能力,不能替代完整的入侵检测体系。第三,在部分司法和合规语境下,主动诱捕涉及取证合法性问题,企业部署应以检测和防御为目的,避免越界。
还有一类常见误区是把蜜罐当成杀毒软件或防火墙的替代品。蜜罐的价值在于补充感知维度、提供高质量告警,它的产出是证据和情报,而不是拦截动作。对资源有限的中小站长而言,合理的组合方式是:边界保留防火墙和强口令策略,再以一台低交互蜜罐作为内部哨兵,两者互补而非互相替代。
总结
蜜罐主机是一种以”暴露弱点”换取”攻击可见性”的防御技术,其核心价值在于把模糊的安全威胁转化为具体、低误报的安全告警。对于管理多台服务器的运维人员,如果需要为现有安全体系增加一层内部感知能力,可以考虑从一台低交互蜜罐入手,先观察真实攻击源的规模和分布,再决定是否引入高交互蜜罐或更大的诱骗防御方案;如果你的服务器托管在共享或云环境中,建议先与服务商确认网络隔离策略,再实施蜜罐部署。
参考资料与延伸阅读
- 如何追踪与分析 CentOS7 Firewalld 防火墙服务的启动和日志:防火墙日志分析是安全告警处理的基础配套能力。
- 解决 SSH 公私钥无法登录服务器的实战经验分享: SSH 密钥认证是减少蜜罐所捕捉的爆破攻击的第一道防线。
- 金融科技企业服务器安全运维与防护实践:企业级服务器安全体系中入侵检测与告警的落地参考。
- RFC 4949:Internet Security Glossary:入侵检测与网络安全术语的权威英文定义来源。
 微信扫一扫打赏
 支付宝扫一扫打赏