Docker 容器化部署是指将应用程序、运行时、依赖库和启动配置打包为可重复运行的镜像,再通过容器在不同主机上启动同一应用实例的部署方式。它解决的是“开发环境能运行,服务器上却失败”的一致性问题,也帮助运维团队把应用交付过程拆成镜像构建、镜像分发、容器运行和持续更新几个可检查环节。与传统手工部署相比,Docker 并不直接等同于高可用或自动扩容;它提供的是标准化运行单元,生产环境仍需要网络、存储、日志、安全和回滚策略共同配合。
定义与基本组成
Docker 容器化部署通常包含三个核心对象:镜像、容器和镜像仓库。镜像是只读模板,记录应用文件、系统依赖、默认命令和环境约定;容器是镜像运行后的进程隔离实例;镜像仓库负责保存不同版本的镜像,使测试环境和生产环境可以拉取同一构建结果。若需要先了解更宽泛的概念边界,可参考站内词条 容器化部署是什么;本文进一步聚焦 Docker 镜像构建、发布路径和生产运行边界。Docker 官方文档将 Dockerfile 视为构建镜像的文本说明文件,其中每条指令都会影响镜像层、缓存和最终体积。
从主机行业视角看,Docker 多运行在 Linux 主机、虚拟机或云主机之上。它依赖 Linux 内核提供的命名空间、控制组和联合文件系统等能力,因此容器本质上不是一台完整虚拟机,而是隔离运行的进程集合。容器启动速度通常以秒级计,适合 Web 服务、API、任务队列、缓存服务和开发测试环境,但是否适合数据库、状态型业务或高并发业务,还取决于持久化和运维能力。
镜像构建如何影响部署质量
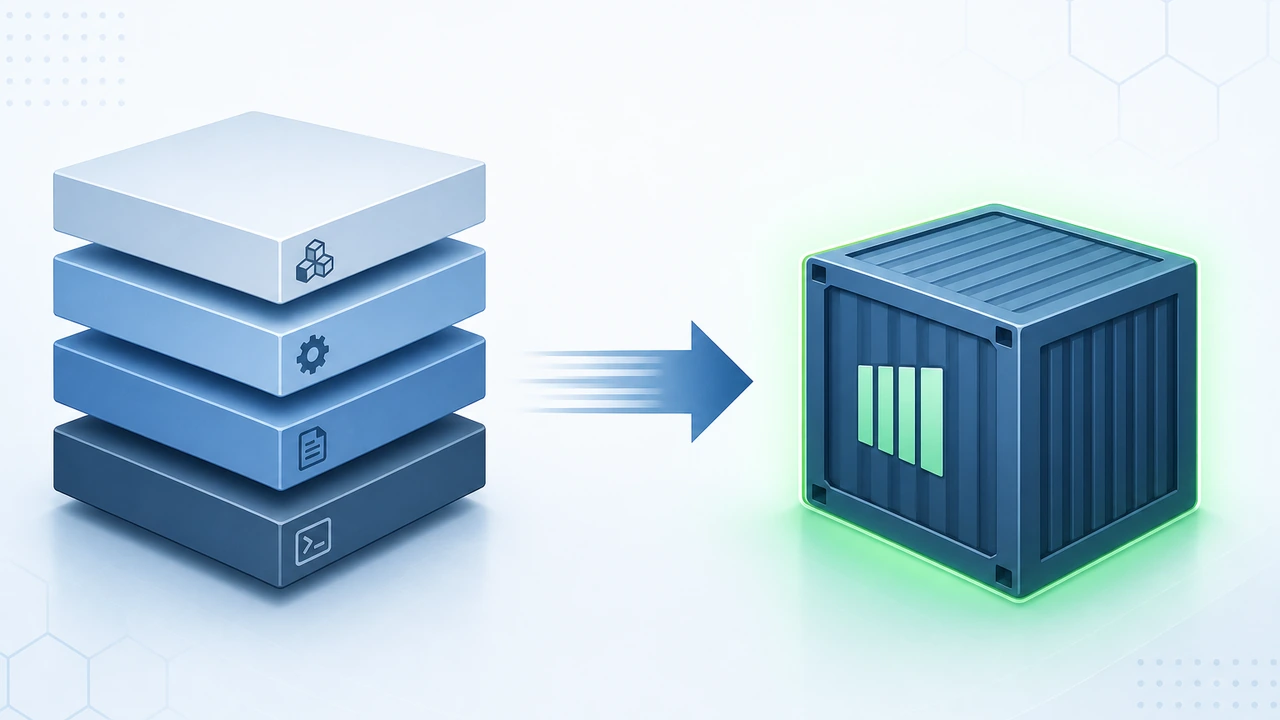
镜像构建是 Docker 部署链路的入口。一个可维护的镜像通常具有明确的基础镜像、固定的依赖安装步骤、较小的最终体积和可追踪的版本标签。若 Dockerfile 中使用浮动版本,例如始终拉取 latest 标签,后续构建可能在未改代码的情况下得到不同结果。生产环境更常见的做法是使用语义化版本、提交哈希或构建流水线编号作为镜像标签。
以下是一个简化的 Web 应用镜像构建示例。HostingWiki 使用 Enlighter 代码块格式展示命令,以减少 WordPress 前台渲染差异:
FROM node:20-alpine
WORKDIR /app
COPY package*.json ./
RUN npm ci --omit=dev
COPY . .
EXPOSE 3000
CMD ["node", "server.js"]
该示例体现了几个基础原则:先复制依赖清单再安装依赖,可以利用构建缓存;使用 npm ci 可以按锁文件安装依赖,减少构建漂移;把工作目录固定为 /app,有助于后续排查路径问题。若应用包含编译阶段,常见方式是使用多阶段构建,把编译工具留在 builder 阶段,只把运行产物复制到最终镜像,从而降低镜像体积和攻击面。
从开发到生产的部署流程
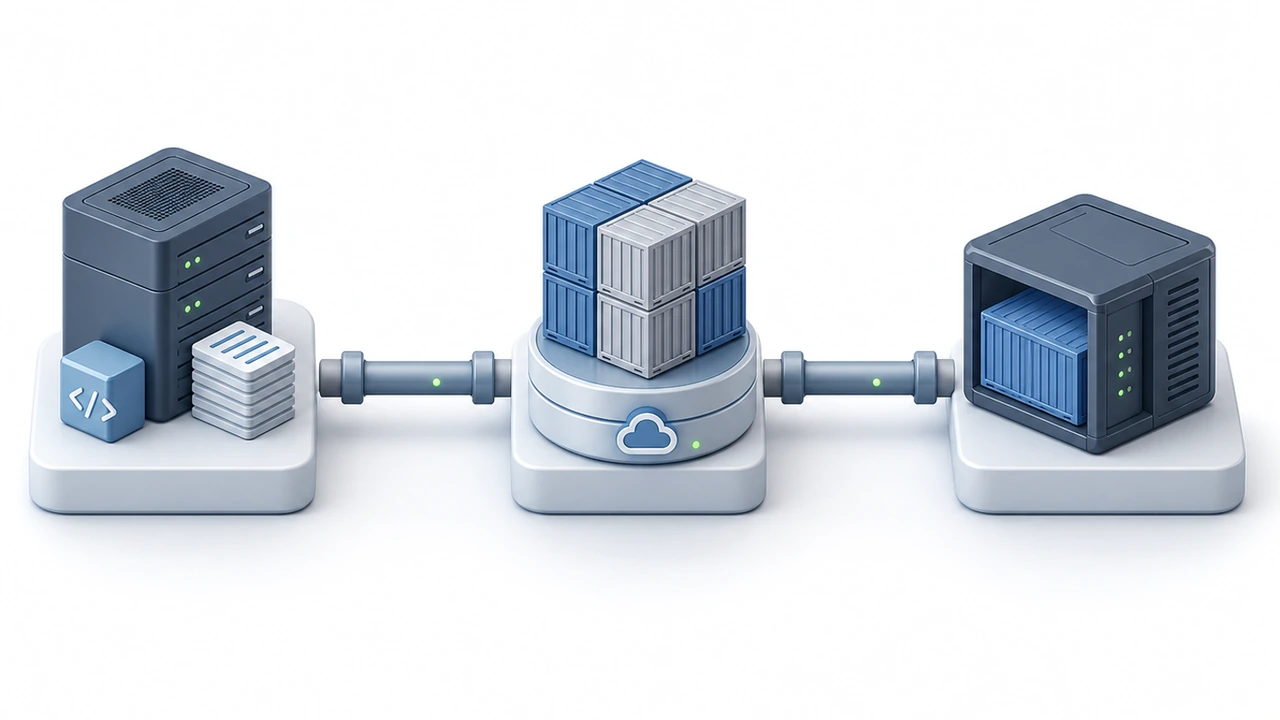
一个基础 Docker 容器化部署流程通常可以拆成四步:本地或持续集成系统构建镜像,推送到镜像仓库,生产主机拉取指定标签,最后以明确的环境变量、端口映射、卷挂载和重启策略启动容器。这个过程看似简单,但每一步都应留下可验证证据,例如镜像摘要、构建日志、启动命令和健康检查结果。
在单机或小规模场景中,Docker Compose 常用于管理多个相关容器,例如 Web 应用、反向代理、缓存和数据库。Docker Compose 官方文档将 Compose 文件定义为描述多容器应用的配置文件。它适合表达端口、网络、卷和服务依赖,但它本身不等于完整编排平台;当业务需要跨多台主机调度、自动副本迁移和复杂滚动发布时,通常还需要更完整的编排系统。
services:
  web:
    image: registry.example.com/app:2026.07.26
    ports:
      - "8080:3000"
    environment:
      NODE_ENV: production
    restart: unless-stopped
    healthcheck:
      test: ["CMD", "wget", "-qO-", "http://localhost:3000/health"]
      interval: 30s
      timeout: 5s
      retries: 3
上述配置体现了生产环境的几个最低要求:镜像标签应指向明确版本,端口映射应避免与宿主机已有服务冲突,重启策略应定义容器异常退出后的行为,健康检查应验证应用层是否真正可用。只要缺少健康检查,容器处于 running 状态并不代表业务已经正常响应。
生产环境中的关键边界
Docker 可以让部署单元更一致,但不会自动解决所有生产问题。首先是数据持久化。容器文件系统适合存放临时运行数据,不适合保存需要长期保留的业务数据。数据库、上传文件和状态目录通常应使用命名卷、绑定挂载或外部存储,并建立独立备份策略。仅备份镜像无法恢复运行中的业务数据。
其次是网络与暴露面。容器端口映射会把容器内服务暴露到宿主机指定端口,反向代理、TLS 终止和访问控制应在部署设计中提前确定。若所有服务都直接绑定到 0.0.0.0,内部管理端口可能被外部访问。对于 WordPress、Redis、数据库等服务,常见做法是只让需要公开的 Web 层暴露端口,其他服务留在 Docker 网络内部。类似的服务启动顺序问题,可参考站内关于 PHP-FPM 与 Redis 启动依赖 的案例。
第三是日志与资源限制。容器默认会把标准输出交给日志驱动处理,若没有日志轮转策略,长期运行的服务可能占满磁盘。CPU、内存和文件句柄也需要按业务容量设定上限,否则单个异常容器可能影响同一宿主机上的其他服务。在 Docker 分类场景中,这类限制通常比“容器能否启动”更接近生产稳定性的核心。
与传统部署方式的对比
| 维度 | Docker 容器化部署 | 传统手工部署 |
|---|---|---|
| 环境一致性 | 依赖写入镜像,测试与生产可使用同一镜像标签 | 依赖宿主机手工安装,容易出现版本漂移 |
| 发布记录 | 可通过镜像摘要、标签和流水线日志追踪 | 常依赖操作记录或脚本日志,追踪粒度不稳定 |
| 回滚方式 | 可切回上一镜像标签,但需兼容数据结构变化 | 通常需要恢复文件、依赖和配置,步骤较多 |
| 学习成本 | 需要理解镜像层、卷、网络和仓库 | 依赖系统包管理和服务管理经验 |
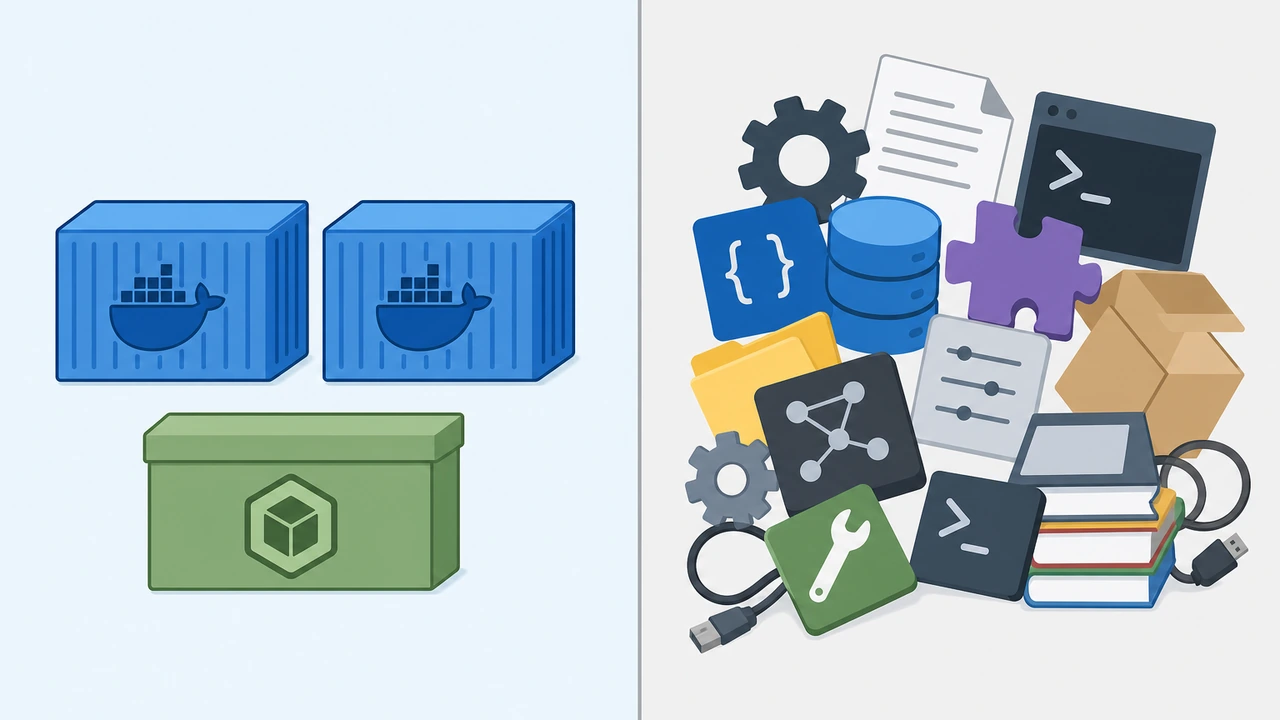
这个对比说明,Docker 的优势主要来自交付物标准化,而不是单纯“把应用放进容器”。如果镜像构建不可复现、环境变量没有版本记录、数据卷没有备份,容器化仍可能只是把手工部署的问题换了一个位置。
常见误区与检查方法
Docker 初学者常见误区之一,是把容器等同于安全沙箱。容器确实提供进程、文件系统和网络层面的隔离,但它仍共享宿主机内核。以 root 用户运行容器、挂载 Docker socket、使用过宽的 Linux capabilities,都会扩大风险。生产环境更稳妥的做法包括使用非 root 用户运行应用、限制只读文件系统、只挂载必要目录,并定期扫描基础镜像漏洞。
另一个误区是把 Compose 文件当作完整生产编排方案。Compose 适合单机部署和多容器定义,但它通常不负责跨节点调度、集群级自动故障迁移和复杂流量切换。对于中小型内部系统,单机 Compose 加反向代理和备份策略可能已经足够;对于要求持续可用的公网业务,则需要额外设计负载均衡、备份恢复、监控告警和发布回滚。
基础检查可以围绕以下项目展开:
- 镜像标签是否固定到具体版本,避免生产环境直接使用 latest。
- 容器是否配置 healthcheck,并能在 30 秒到 60 秒内反映应用状态。
- 业务数据是否写入卷或外部存储,而不是只保存在容器层。
- 日志是否配置轮转,例如限制单文件大小为 10MB 到 100MB。
- 对外端口是否仅开放 Web 层或必要入口,管理端口不直接暴露公网。
参考资料与延伸阅读
Docker 容器化部署是一种应用交付方法,核心价值在于把运行环境固化为可构建、可分发、可回滚的镜像。它适合解决环境一致性和交付标准化问题,但生产质量仍取决于数据持久化、网络隔离、日志、资源限制和安全基线。对于新项目,可以考虑先从单服务镜像、固定标签、健康检查和备份策略开始,再逐步引入 Compose 或更复杂的编排工具。
 微信扫一扫打赏
 支付宝扫一扫打赏