CC 攻击(Challenge Collapsar 攻击)是指攻击者通过大量模拟正常用户行为、持续请求目标网站动态页面的方式,耗尽服务器计算资源的一种拒绝服务攻击。与以流量洪泛为主的 DDoS(分布式拒绝服务攻击)不同,CC 攻击的请求量往往不大,却能让网站缓慢、超时甚至完全无响应。很多站长在遇到网站突然变慢时,如何判断是流量上涨还是遭遇了 CC 攻击,是一个常见难题。本文从定义与原理出发,帮助读者理清 CC 攻击与 DDoS 的区别,并整理一套可操作的防护思路入门。
CC 攻击的定义
CC 攻击是针对独立服务器与 VPS等承载业务的服务器资源的应用层拒绝服务攻击(Layer 7 DDoS)的一种,名称源自早年安全社区对一款测试工具 Challenge Collapsar 的称呼,后来泛化为”通过伪造大量合法请求拖垮网站”的攻击方式。其核心特征是:请求本身看起来与正常访问几乎一致,使用标准的 HTTP(超文本传输协议)协议,目标通常是登录页、搜索接口、数据库密集型页面等消耗计算资源的动态地址。
从技术架构上看,一次 CC 攻击通常具备三个要素:一是可控的请求来源,可能是僵尸网络(被控制的肉鸡)、代理池或廉价云主机;二是脚本化的请求逻辑,模拟浏览器携带 Cookie(会话凭证)、Referer 等字段绕过简单过滤;三是持续高频的请求节奏,使服务器的进程池、数据库连接数或内存被长期占满。
CC 攻击与 DDoS 的主要区别
DDoS(分布式拒绝服务攻击)是一个更大的概念,指攻击者协调大量来源向目标发送超出其承载能力的流量或请求;CC 攻击则是其中专注于应用层的子类。两者经常被混为一谈,但在实际处置时差异很大,主要区别可以从以下几个维度理解:
- 攻击层次:经典 DDoS 多发生在网络层与传输层(如 SYN Flood、UDP 反射),针对带宽与连接表;CC 攻击发生在应用层,针对 CPU、数据库连接、线程池等计算资源。
- 流量特征:DDoS 常表现为带宽被瞬间打满,可达每秒数十 Gbps;CC 攻击的带宽占用可能只有几 Mbps 到几十 Mbps,肉眼看监控”流量不大”,但网站已经瘫痪。
- 请求性质:DDoS 的洪水包大多不完整、无业务语义;CC 攻击的请求是完整、合法的 HTTP 请求,能通过基础防火墙校验,与真实用户难以区分。
- 发起成本:发起 DDoS 通常需要租用 botnet 或放大节点,成本较高;CC 攻击用几十台低成本主机甚至一个代理池即可发起,单价低、隐蔽性强。
- 防护思路:DDoS 依赖流量清洗中心、黑洞路由等大带宽手段;CC 攻击更多依靠行为分析、频率限制、验证码与会话管理。
为了更直观地对照,下表从五个关键维度汇总了两类攻击的差异:
| 对比维度 | DDoS(网络层为主) | CC 攻击(应用层) |
|---|---|---|
| 攻击目标 | 带宽、网络设备、连接表 | CPU、内存、数据库、动态接口 |
| 典型流量 | 数 Gbps 至 Tbps 级洪水 | 低带宽高请求,常低于 100 Mbps |
| 请求合法性 | 多为残缺包或反射流量 | 完整合法的 HTTP 请求 |
| 单位成本 | 租用 botnet 成本较高 | 代理池或少量主机即可发起 |
| 主要防御 | 流量清洗、黑洞路由 | 频率限制、行为识别、验证码 |
理解上述区别后就能明白:一台能扛住 100Gbps 洪水的服务器,仍可能被每秒几百次的”正常”请求拖垮,这正是 CC 攻击让人头疼的原因。
CC 攻击的常见形态
清楚了与 DDoS 的边界之后,还需要认识 CC 攻击在实战中的几种典型形态,因为不同形态对应的防护抓手并不相同:
- 素 IP 直打:攻击脚本固定使用一批来源 IP,对目标 URL 高频请求。识别难度最低,通过来源聚合统计即可定位并封禁。
- 代理池轮换:攻击者借助公开代理或住宅代理,让每个来源 IP 只发出少量请求,单 IP 频率看似正常,靠频率阈值拦截效果有限。
- 慢速连接(Slowloris 类):每个连接只发送半个 HTTP 头并长期保持,占用服务器的并发连接额度,请求量极小却能让连接池耗尽。
- 业务型请求攻击:集中请求搜索、下单、登录验证码等重接口,甚至携带有效 Cookie 完成整个会话流程,直接冲击后端数据库。
其中代理池轮换和业务型请求攻击的迷惑性最强。2023 年国内某电商促销期间曾出现单 IP 每秒仅 2 次请求、但总请求来源超过 3 万个 IP 的情况,表面看每一笔都是”正常用户”,实际聚合后每秒超过 6 万次请求集中打在库存查询接口上。这类案例说明,判断 CC 攻击不能只看单 IP 频率,还要看接口维度的请求聚合特征。
如何判断网站是否遭遇 CC 攻击
面对网站突然卡顿,盲目重启服务器往往没有效果,第一步应当是通过数据确认攻击是否发生。通常可以按下面的顺序排查:
- 查看访问日志中单 IP 或单 UA(用户代理)的请求频率,若某类 UA 在短时间内产生数千次请求,且集中在同一 URL,攻击嫌疑很大。
- 观察服务器资源曲线:CC 攻击的典型表现是 CPU 或 PHP-FPM(PHP 进程管理器)进程占满、数据库连接数飙升,但网卡流量变化不明显。
- 统计目标接口的请求聚合:正常用户分散在各个页面,而攻击请求往往 90% 以上集中在同一动态地址。
- 抽样验证会话行为:真实用户会加载 CSS(层叠样式表)、图片等静态资源,攻击脚本通常只请求单一接口,不拉取静态文件。
日志工具方面,Nginx 自带的 limit_req 模块日志、宝塔面板的防火墙日志或 goaccess 一类分析工具,都能在几分钟内给出上述统计。判断的核心原则是”资源异常但流量不高”,若带宽同时也被打满,则更可能是网络层 DDoS,处置路径完全不同。对于托管在高防机房的业务,还可以直接向服务商申请攻击报表,由清洗中心确认应用层攻击的具体特征。
CC 攻击的基础防护思路
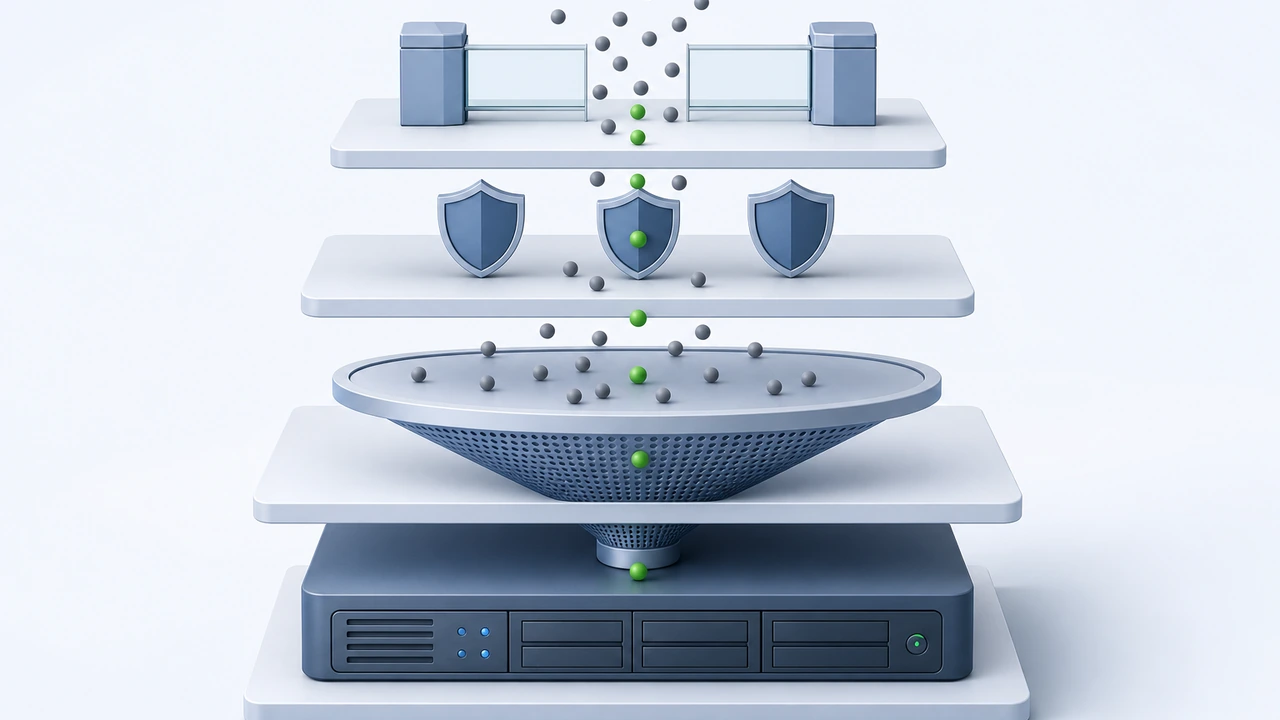
确认攻击后,防护需要按层次展开。对多数站长而言,目标是把攻击流量从”压垮服务器”降低到”可忽略”,而不是追求百分百拦截。以下四层思路由近及远,可以组合使用:
- 应用层自保:为动态接口设置频率限制(如 Nginx 的
limit_req_zone按来源 IP 限制每秒请求数),开启页面缓存,让动态请求尽量回落到静态缓存,把单次攻击的资源消耗降一个数量级。 - 中间层识别:接入 WAF(Web 应用防火墙)或 CDN(内容分发网络)的边缘防护,通过 JavaScript 挑战、验证码、Cookie 校验区分真人与脚本;对代理池型攻击,行为识别比 IP 黑名单更有效。
- 架构层冗余:数据库与应用分离、接口做限流队列,确保即使部分请求被拖慢,核心功能仍有余量;重要业务配置备用源站,便于清洗后快速切换。
- 网络层兜底:选择带应用层防护能力的高防线路。以美国高防服务器防御原理深度解析:流量清洗、黑洞牵引与CC防护算法为例,主流高防方案在流量清洗之外都会内置 CC 防护算法,按访问行为动态放行或拦截。
四层防护的成本逐层上升,建议顺序也应是先做好应用层与中间层,再评估是否需要高防带宽。实践中大量 CC 攻击在第二层即可化解,真正需要动用清洗中心的比例并不高。
防护方案的成本与选择边界
防护投入多少合适,取决于业务被攻击的概率与单次中断的损失,可以按站点类型逐级估算。个人博客与企业展示站年攻击概率低,用免费 WAF 加 Nginx 限流基本够用,成本接近零;电商、论坛等动态密集站点最脆弱的环节是数据库连接,建议把”接口限流 + 页面缓存 + 数据库连接池”作为标配,再评估是否购买带 CC 防护的 CDN;游戏、金融等高危行业的攻击者往往有明确牟利动机,应用层攻击与流量型攻击会交替出现,需要同时具备高防带宽与行为识别能力,此时如何科学评估美国高防服务器防御等级?中提到的防护带宽、清洗节点与 CC 阈值策略值得逐项核对。
需要划清的边界是:CC 攻击防护解决的是”恶意请求耗尽资源”,不等于服务器安全。若网站本身存在 SQL 注入(结构化查询语言注入)或弱口令,攻击者可以直接拿下权限,任何频率限制都无济于事。防护方案应与漏洞修复、权限最小化配合使用,不能相互替代。
常见问题(FAQ)
CC 攻击是 DDoS 的一种吗?
严格来说,CC 攻击是 DDoS 在应用层的子类。行业里习惯把带宽洪水类攻击称为”DDoS”,把模拟正常请求拖垮业务的攻击单独称为”CC 攻击”,两者的防御手段差异明显,因此实践中常分开讨论。
用 CDN 就能防住 CC 攻击吗?
不一定。CDN 能分流静态请求并隐藏源站 IP(网际协议地址),但对直接打向动态接口的请求,必须依赖 CDN 自带的 CC 防护规则或 WAF 行为识别。若 CDN 回源策略配置不当,攻击请求仍会穿透到源站。
被封 IP 后攻击还在继续怎么办?
这说明攻击来源是代理池或僵尸网络,单靠 IP 黑名单无法根治。应转向行为维度防护:对可疑会话要求验证码、对动态接口加 JS 挑战,或直接启用高防服务的 CC 防护算法。
总结
CC 攻击的本质,是用低成本伪造的”正常请求”耗尽服务器的计算资源,与依赖带宽洪水的传统 DDoS 在攻击层次、流量特征和防护手段上均有明显区别。对站长而言,可执行的防护路径是:先通过日志与资源曲线确认攻击特征,再依次落实接口限流、WAF 行为识别、架构冗余,最后根据业务风险决定是否引入高防线路。建议定期检查访问日志中的接口聚合特征,把防护配置当作例行运维的一部分;如果你需要进一步评估高防方案,可以先从上述内链的防御原理与防御等级评估文章入手,结合自身业务规模做取舍。
参考来源:
 微信扫一扫打赏
 支付宝扫一扫打赏