虚拟主机 SSL 证书续期失败,是指托管在共享环境下的站点证书在到期前未能完成自动续期,导致浏览器访问时出现安全警告的现象。这类问题在虚拟主机(由服务商统一管理环境、用户无需自行配置服务器的托管形态)环境中尤其常见,因为证书的申请、部署与续期通常由主机面板代为执行,站长既看不到底层细节,也无法直接登录服务器修改配置。本文围绕到期时间、验证文件与强制 HTTPS 三个最容易出问题的环节,梳理一套帮助站长自行定位续期失败原因的排查思路。
证书续期的工作机制
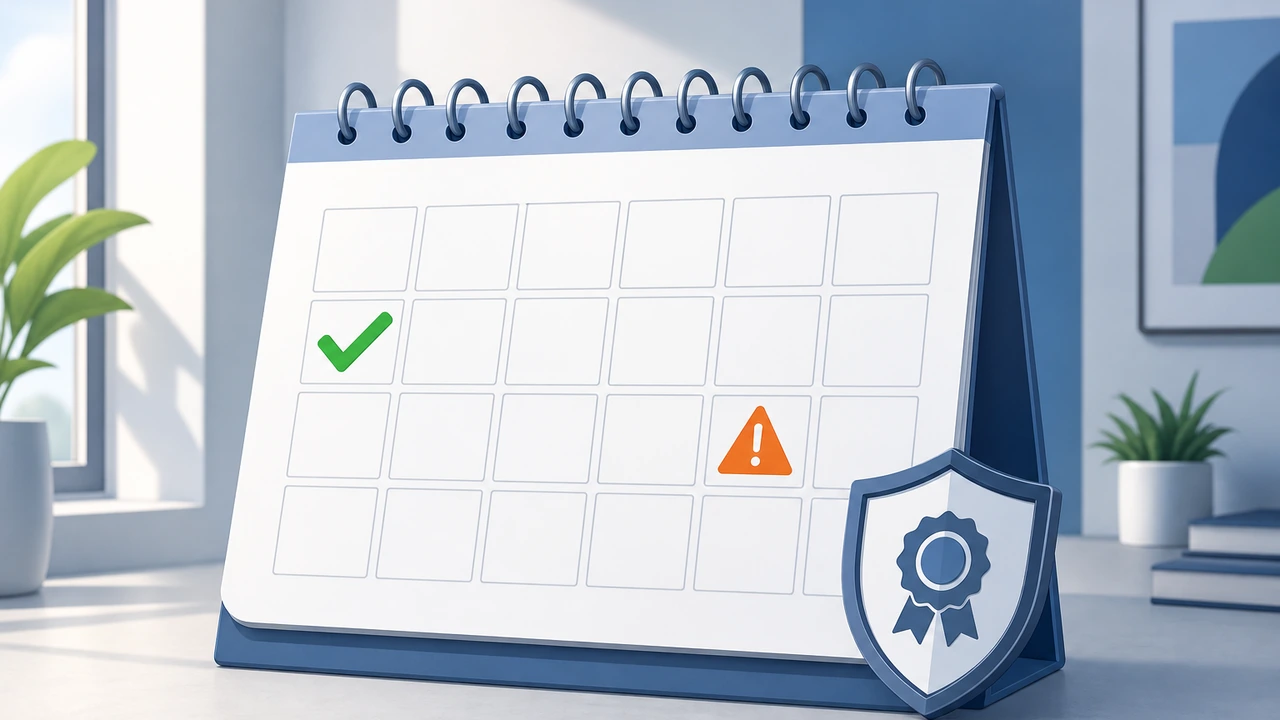
主流的免费证书(如 Let’s Encrypt 等自动化签发体系提供的证书)有效期通常为 90 天,商业证书则多为一年。有效期的长短直接决定了续期频率:90 天证书一年需要续期约 4 次,任何一次失败都可能让站点暴露在安全警告之下。主机面板(如 cPanel 这类图形化管理工具)一般会在证书到期前 30 天左右开始尝试自动续期,并在此后每隔数天重试,直到成功或证书过期。
从技术架构上看,自动续期包含三个阶段:首先是到期检测,面板读取证书文件中的有效期字段,判断是否进入续期窗口;其次是域名验证,签发机构需要确认申请方仍控制该域名,常见方式是向站点的特定路径放置一个验证文件并从公网访问它;最后是证书替换,新证书签发后由面板自动覆盖旧证书并重载 Web 服务。三个阶段中任何一环失败,续期流程就会中断,而虚拟主机用户往往只能在面板中看到一条简短的失败记录。
排查第一步:核对到期时间与续期窗口
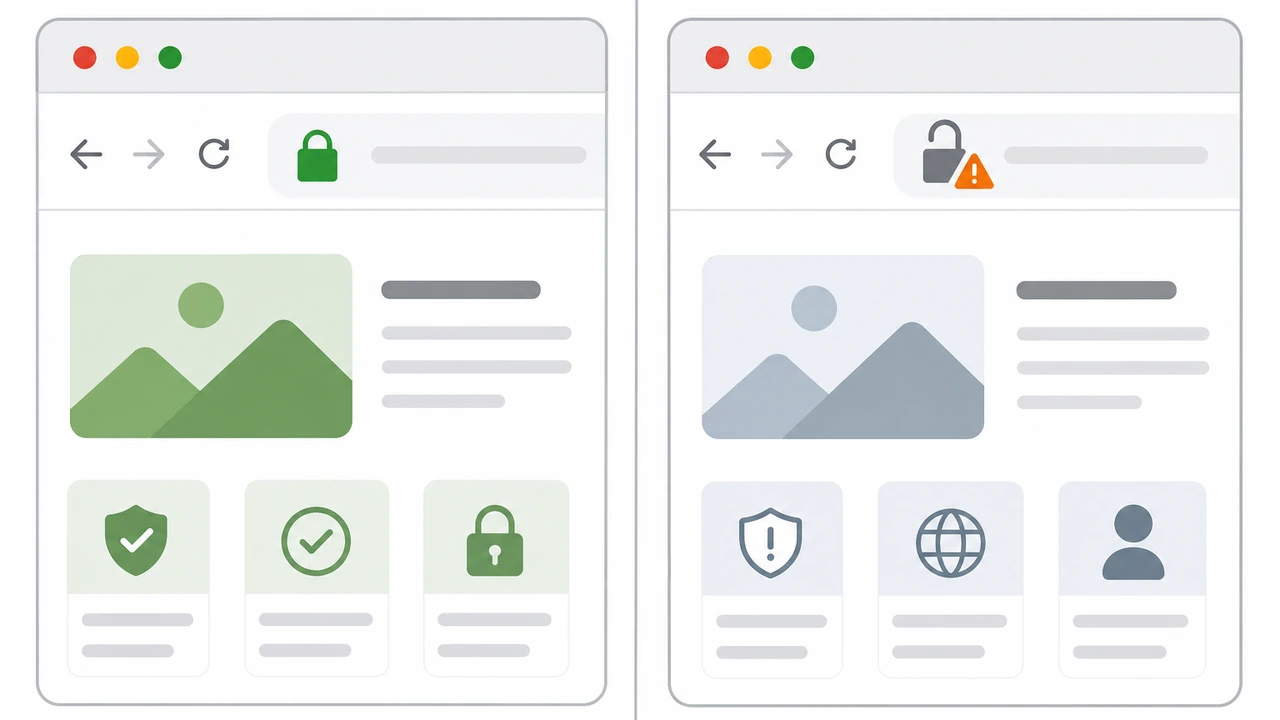
续期失败的第一类原因是时间判断出错。排查时可以先在浏览器中点击地址栏的挂锁图标查看证书有效期,也可以用命令行工具 openssl s_client -connect example.com:443 直接读取远端证书的起止日期。如果证书显示的到期日已经过去,而面板中的续期记录仍显示”等待下次尝试”,说明续期任务本身没有按计划执行。
这一步常见的坑有三类。一是时区差异:面板显示的到期时间与浏览器显示的时间可能相差数小时,容易造成”还剩一天”与”已经过期”的误判,核对时应以 UTC 时间为准。二是系统时间漂移:个别虚拟主机节点本身时间不准,会导致面板提前或延迟触发续期,这种情况下只能联系服务商校正节点时间。三是多域名证书的误判:如果证书覆盖主域名和多个子域名,任何一条域名的验证失败都会导致整张证书无法续期,即使主站访问一切正常,续期记录里也可能藏着某条子域名的失败信息。
排查第二步:验证文件是否可以被公开访问
自动续期最常失败的环节是域名验证。以 HTTP 验证方式为例,签发机构会请求类似 http://example.com/.well-known/acme-challenge/xxxx 的地址,只有该地址从公网返回正确的验证内容,证书才会签发。虚拟主机环境中导致验证文件不可访问的原因相当集中。
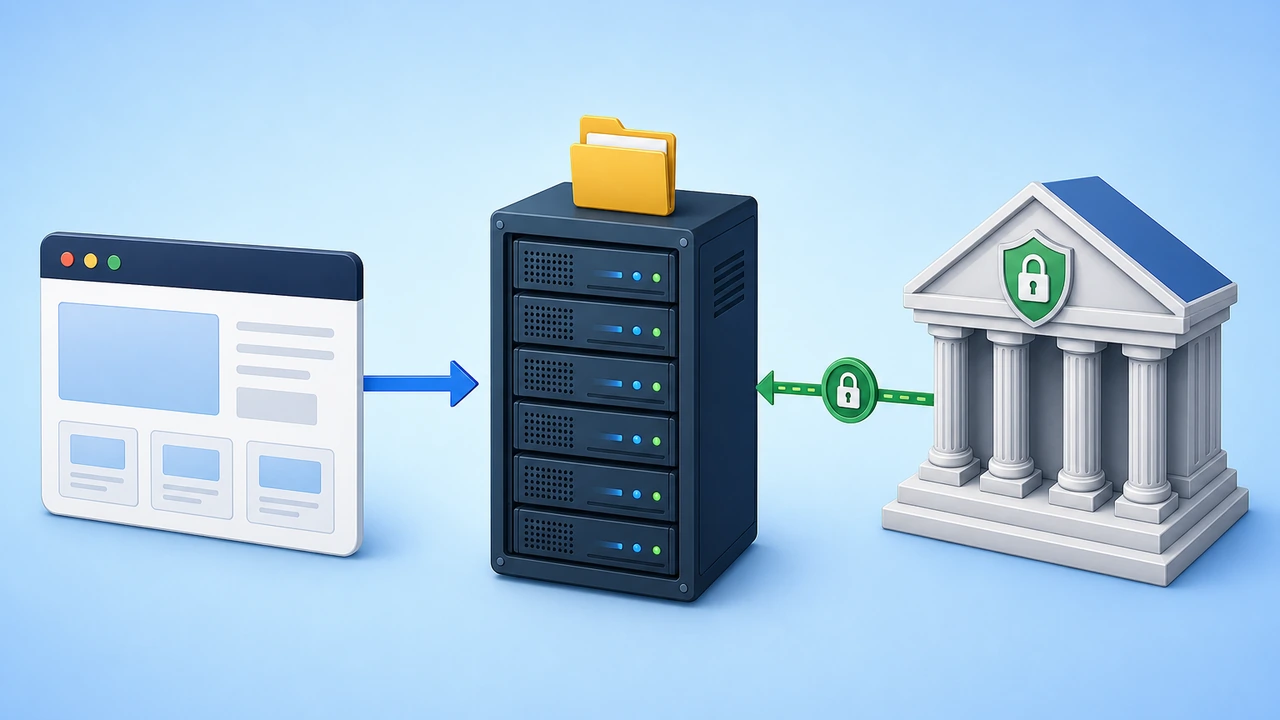
最典型的是强制 HTTPS 跳转先于证书部署生效。许多站长在启用证书后开启了”强制 HTTPS”选项,此后所有 HTTP 请求都被 301 跳转到 HTTPS;一旦旧证书过期,签发机构用 HTTP 方式访问验证文件时被跳转到一个证书已失效的 HTTPS 地址,验证自然失败,形成”证书过期导致无法续期”的死循环。其次是伪静态规则冲突:WordPress 等程序的重写规则可能把验证路径也路由到应用入口,返回 404 页面而非验证内容。第三类是 CDN 或防火墙拦截,部分防护规则会把验证路径当作扫描行为拦截,相关思路可参考站内关于SSL 证书作用与种类的词条。
排查方法是在浏览器或命令行中直接访问验证路径(可在面板续期日志中找到具体文件名),确认返回的是一串随机字符而非 404 或跳转。如果被跳转,需要暂时关闭强制 HTTPS 或在伪静态规则中为 .well-known 目录添加排除规则,再手动触发一次续期。这类”重写规则吞掉验证路径”的问题与容器环境中路由层拦截应用的场景类似,站内容器化部署的原理词条对请求如何被前置层路由有更系统的说明。
排查第三步:检查强制 HTTPS 与证书的部署状态
证书续期成功并不等于站点恢复正常。部分虚拟主机的强制 HTTPS 功能与证书是两套独立的开关:证书到期时,强制跳转仍然把访问者引导到一个不受信任的 HTTPS 地址,浏览器显示的警告反而比不跳转更刺眼。因此证书续期后,还应确认 HTTPS 站点的实际部署状态。
具体做法分三步。第一步,用无痕模式分别访问 http:// 与 https:// 两个版本的站点首页,确认两者都返回正常内容且地址栏出现完整挂锁,而非”部分连接不安全”的混合内容提示。第二步,检查页面内的静态资源引用,如果模板或数据库中仍保留 http:// 开头的图片与脚本地址,强制 HTTPS 后这些资源会被浏览器拦截,表现为排版错乱或图片不显示。第三步,确认跳转返回的状态码是 301(永久重定向)而非 302,并避免形成多重跳转链,跳转层级每增加一层,首字节时间通常会增加数十毫秒。
常见误区与边界条件
误区之一是把证书警告当成被入侵的信号。绝大多数情况下,”您的连接不是私密连接”只是证书到期的自然结果,站点数据本身并未泄露,完成续期后警告即消失。误区之二是认为续期一次成功就一劳永逸,实际上 90 天有效期的证书每年要经历四次续期,任何一次 DNS 解析变更、防火墙规则调整或伪静态改写都可能让下一次续期失败,建议在日历中设置到期前两周的提醒作为兜底。此外,某些面板对续期任务设有重试上限,例如连续失败三次后停止自动尝试,此时必须手动触发,而不是等待系统自行恢复。
边界条件方面,有两类环境需要单独说明。一是开启了外部代理(如 CDN)的站点,证书验证流量可能根本不经过虚拟主机,此时需要在面板中改用 DNS 验证方式,或临时将代理切换为仅 DNS 模式再续期。二是使用服务商赠送的共享证书的站点,这类证书绑定在服务器 IP 或服务商域名上,与站点自有域名无关,出现警告时应先确认站点是否正确绑定了自有证书,而不是反复重装。
参考资料
- Let’s Encrypt 官方文档(证书续期机制说明)
- 站内词条分类:域名与建站(含 SSL 证书相关概念词条)
- 站内词条:如何通过香港云主机快速部署 SSL 证书
- 站内词条:美国虚拟主机设置错误排查与优化
- 站内词条:WordPress 定时任务失败排查
排查虚拟主机 SSL 证书续期失败时,建议按”到期时间、验证文件、强制 HTTPS”的顺序逐层确认,先排除时区与时间窗口问题,再验证文件可访问性,最后检查跳转与部署状态。如果三个环节都确认正常而续期仍然失败,问题大概率位于服务商的自动化系统内部,此时可以考虑提交工单请服务商从节点层面排查,或者评估迁移到提供更透明证书管理界面的主机方案。对于希望减少此类运维负担的站长,选择预装自动续期体系且提供续期日志的主机产品,是更省心的做法。
 微信扫一扫打赏
 支付宝扫一扫打赏