容器化部署的安全边界,是指容器在共享宿主机内核时,如何通过进程隔离、权限控制、镜像校验和运行时策略来降低风险。这个概念有助于解决一个常见误解:容器看起来像一台独立机器,但它并不等同于虚拟机。理解边界在哪里,才能判断哪些工作负载适合容器,哪些场景仍需要更强隔离。
定义
在容器环境中,应用、依赖库和启动命令被打包进镜像,运行后成为容器进程。容器通常共享宿主机内核,并依靠 Linux namespace、cgroup、capability、seccomp、AppArmor 或 SELinux 等机制限制进程可见范围和系统调用能力。与 VPS(虚拟专用服务器) 相比,容器的隔离粒度更轻;与 独服(独立服务器) 相比,容器更便于复制和调度,但也更依赖宿主机与运行时配置的正确性。
因此,容器安全边界不是单一功能,而是一组控制措施共同形成的结果。只安装 Docker 或创建 Kubernetes 集群,并不会自动获得完整安全性;镜像来源、默认权限、网络访问、密钥管理和日志审计都会影响最终边界。
进程隔离的实际范围
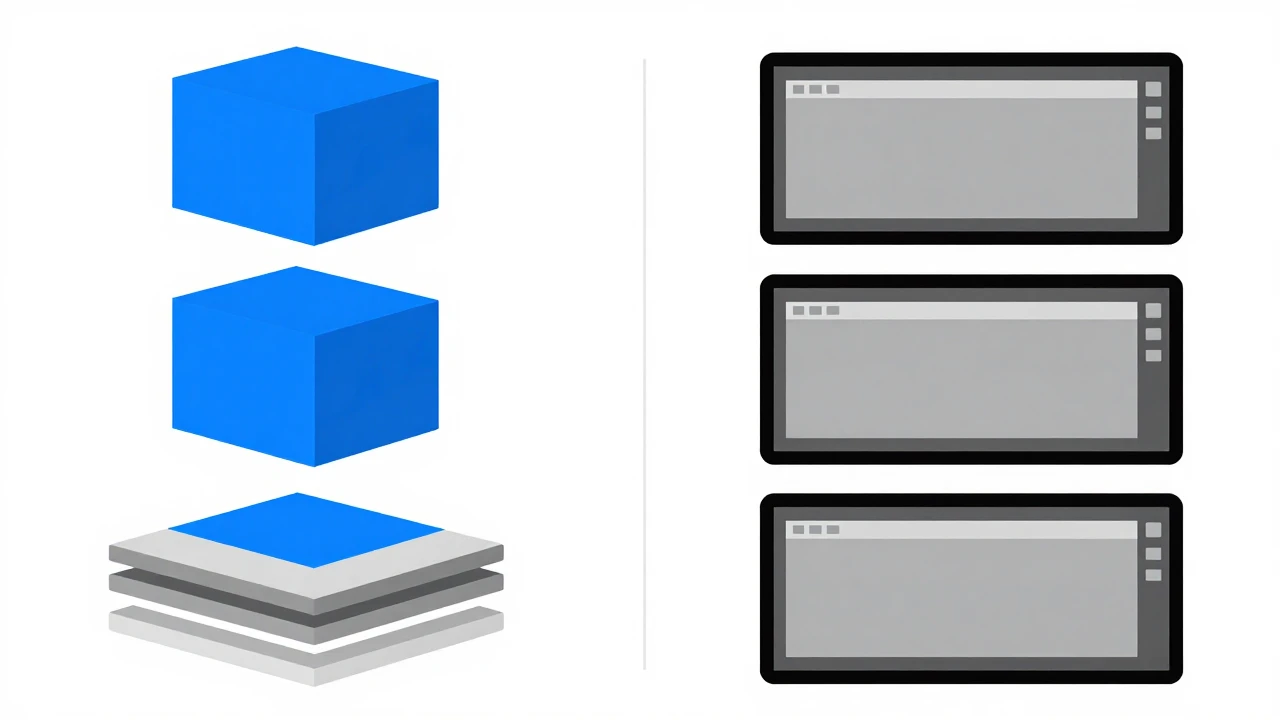
容器的核心优势是轻量。一个容器可以在数秒内启动,镜像通常以 MB 到数百 MB 计,而完整虚拟机镜像常以 GB 计。这种效率来自共享内核,也带来边界差异:容器隔离主要发生在用户空间,虚拟机隔离则通常包含独立内核。
以默认 Linux 容器为例,namespace 可以让容器只看到自己的进程树、网络接口和挂载点;cgroup 可以限制 CPU、内存和 I/O 使用量;capability 可以移除不必要的内核权限,例如禁止容器执行挂载文件系统或修改网络栈的操作。若容器以 root 身份运行、挂载宿主机敏感目录,或启用 --privileged,这些边界会明显变弱。
镜像供应链风险
容器镜像是部署入口,也是风险入口。镜像中可能包含过期系统库、硬编码密钥、恶意脚本或未打补丁的运行时依赖。公开镜像仓库中的同名镜像、相似标签和自动构建镜像,也可能让团队误拉取不可信来源。
较稳妥的做法是把镜像管理拆成三个环节:
- 来源确认:优先使用官方维护或企业内部仓库镜像,拉取时固定 digest,例如
image@sha256:...,避免只依赖latest标签 - 构建收敛:使用最小基础镜像,删除构建阶段工具,避免把 SSH 私钥、环境文件和测试数据复制进最终层
- 漏洞扫描:在 CI/CD(持续集成与持续部署)中加入镜像扫描,阻断高危漏洞和已知恶意包进入生产仓库
镜像供应链的重点不在于追求“绝对无漏洞”,而是让来源、版本和变更记录可追踪。这个原则同样适用于 Linux 服务器和传统应用包管理。
运行时权限与网络暴露
容器启动参数决定了很多安全边界。常见风险包括以 root 用户运行应用、将宿主机 Docker socket 挂入容器、把数据库端口直接暴露到公网、把密钥写入镜像层,以及给 Pod 授予过大的 Kubernetes ServiceAccount 权限。
在 Kubernetes 中,安全配置通常分散在 Pod、Namespace、NetworkPolicy、RBAC 和 Admission Controller 中。一个相对保守的基线包括:容器以非 root 用户运行;根文件系统尽量只读;默认拒绝跨 namespace 网络访问;ServiceAccount 只授予必要 API 权限;敏感配置放入 Secret 或外部密钥系统,并限制读取范围。若集群还通过 DNS(域名系统) 暴露服务,还应检查解析记录、入口网关和 TLS 证书链是否匹配。
容器隔离、虚拟机隔离与物理隔离对比
| 维度 | 容器 | 虚拟机 | 物理服务器 |
|---|---|---|---|
| 隔离层级 | 进程与用户空间隔离 | 独立客户机内核 | 硬件级隔离 |
| 启动速度 | 通常为秒级 | 通常为几十秒到数分钟 | 长期运行 |
| 资源密度 | 单机可运行大量实例 | 密度中等 | 取决于应用本身 |
| 安全边界 | 依赖运行时与宿主机配置 | 边界更强但开销更高 | 边界最清晰但弹性最低 |
这张对比说明,容器适合快速交付、弹性扩缩和标准化运行环境;虚拟机适合多租户、合规或需要更强内核隔离的场景;物理服务器适合对硬件资源、性能抖动或监管边界有明确要求的工作负载。
常见误区
- 误区一:容器等于虚拟机。容器共享宿主机内核,隔离模型不同,不能直接替代所有虚拟机场景
- 误区二:镜像能运行就安全。镜像可运行只代表依赖完整,不代表来源可信或漏洞可接受
- 误区三:Kubernetes 会自动保护应用。默认集群配置通常偏向可用性,网络策略、RBAC 和准入规则需要额外设计
- 误区四:只要不开公网端口就没有风险。内部横向移动、过宽权限和泄露的访问令牌同样可能造成影响
应用场景与判断方法
容器化部署适合无状态 Web 服务、后台任务、API 网关、批处理任务和标准化测试环境。对于数据库、消息队列、核心身份系统等有状态服务,需要额外评估持久化存储、备份恢复、节点故障迁移和权限隔离。若业务依赖 CDN(内容分发网络)、反向代理或入口网关,还应把边缘层、源站层和容器网络一起纳入审计范围。
实际判断时,可以先列出三类信息:容器是否需要特权模式,是否访问宿主机路径或 Docker socket,是否持有生产数据库、对象存储或注册中心凭据。只要任一项为“是”,就应把该工作负载视为高风险容器,并单独设计最小权限、日志审计和回滚方案。
参考资料
- Docker Engine security documentation:Docker 官方安全文档
- Kubernetes Security Concepts:Kubernetes 官方安全概念说明
- Open Container Initiative:容器镜像与运行时开放标准
- 延伸阅读:Redis 插件默认使用 UnixSocket 引发的隐患与 TCP 替代方案,可作为应用运行时边界配置的相关案例
总结来看,容器化部署的安全边界并不是“容器是否安全”这一个问题,而是镜像、运行时、宿主机、网络和权限共同作用的结果。建议在采用容器前先建立镜像来源管理、最小权限运行、网络默认拒绝、密钥分离和日志审计这五项基线;如果工作负载涉及强合规、多租户或高价值数据,可以考虑虚拟机或独立硬件隔离。
 微信扫一扫打赏
 支付宝扫一扫打赏