DDoS防护是针对分布式拒绝服务攻击采取的检测、过滤、流量分散与恢复措施。美国服务器的“高防”标签并不统一描述一套能力:有的套餐只包含基础网络防护,有的另外提供应用层过滤或协议代理。本文将帮助读者把采购描述转换成可核对的验收项目,重点检查协议覆盖、黑洞规则和恢复条件,而不是按广告中的容量数字排序。
先区分服务器资源与防护服务
服务器托管提供计算、存储和网络资源,防护服务则处理进入业务路径的流量。两者可能由同一套餐提供,也可能由不同供应商承担,但验收时应分别确认。仅在操作系统中安装防火墙,不代表上游链路有足够容量;使用外部清洗服务,也不意味着源站软件漏洞、账号权限和备份问题已经解决。
Cloudflare的DDoS说明区分容量型、协议型和应用层攻击。容量型主要消耗链路带宽,协议型可能耗尽连接状态等资源,应用层则可能用代价较高的请求拖慢业务。不同层次需要不同证据,不能用一个Gbps数字概括全部防护效果。
常见方案的边界
网络清洗尝试过滤异常流量,再将允许的流量交给业务。CDN即内容分发网络,主要通过分布式节点提供内容服务;WAF即Web应用防火墙,依据规则检查HTTP等应用请求。它们可能组合提供,但功能并不等价。理解缓存与回源关系,可先阅读CDN的定义与作用。
TCP或UDP业务需要核对对应的网络防护与代理能力,不能因为网站接入了HTTP CDN,就认为游戏或其他非Web端口也受到同样保护。例如Cloudflare Spectrum限制说明列有协议、配置和产品集成边界;只有配置相应应用的端口才会代理到源站,不能将产品名称理解为所有端口均已获得保护。
Anycast是一种多节点共享服务地址的路由方式,可用于分散流量,但不等于容量无上限。具体效果取决于网络容量、路由、过滤策略和业务接入方式。对于需要保留真实客户端地址、长连接或特定数据包行为的业务,还应检查代理之后是否仍能正确运行。
黑洞策略为什么必须单独询问
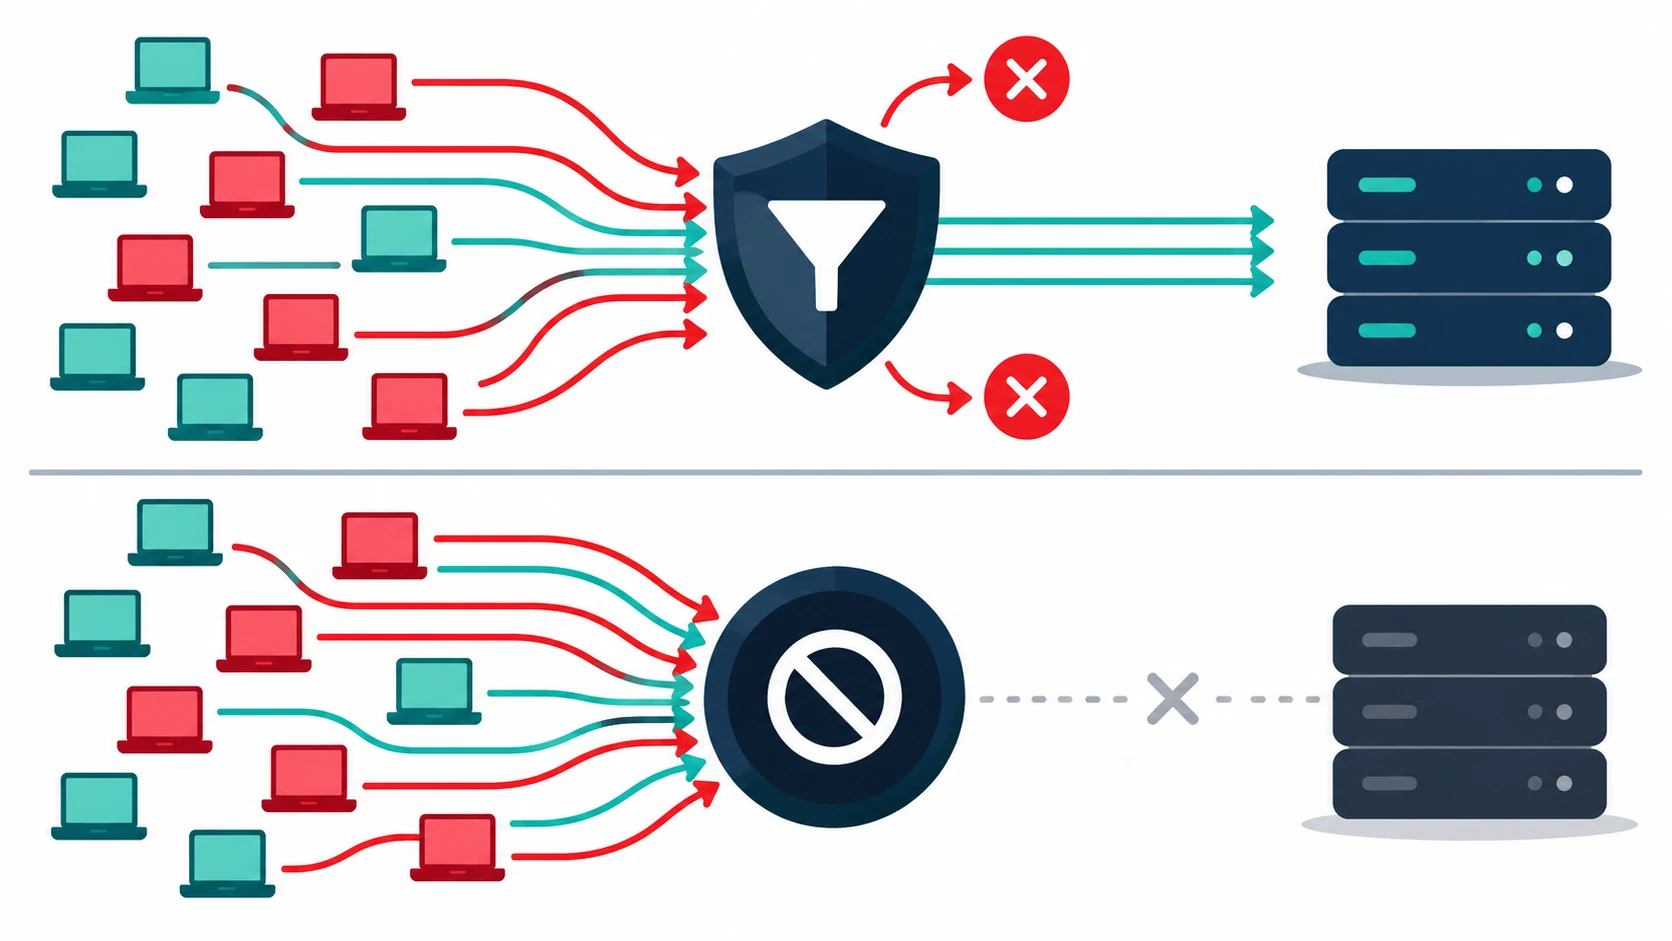
黑洞路由会丢弃目标流量,可能同时让正常用户无法访问。它与选择性清洗不是同一结果:前者可保护更大范围的网络资源,后者以过滤异常并保留正常访问为目标。可结合清洗中心与黑洞路由概念理解二者的不同用途,实际阈值和解除方式仍应向服务商确认。
DDoS 防护采购与验收要点
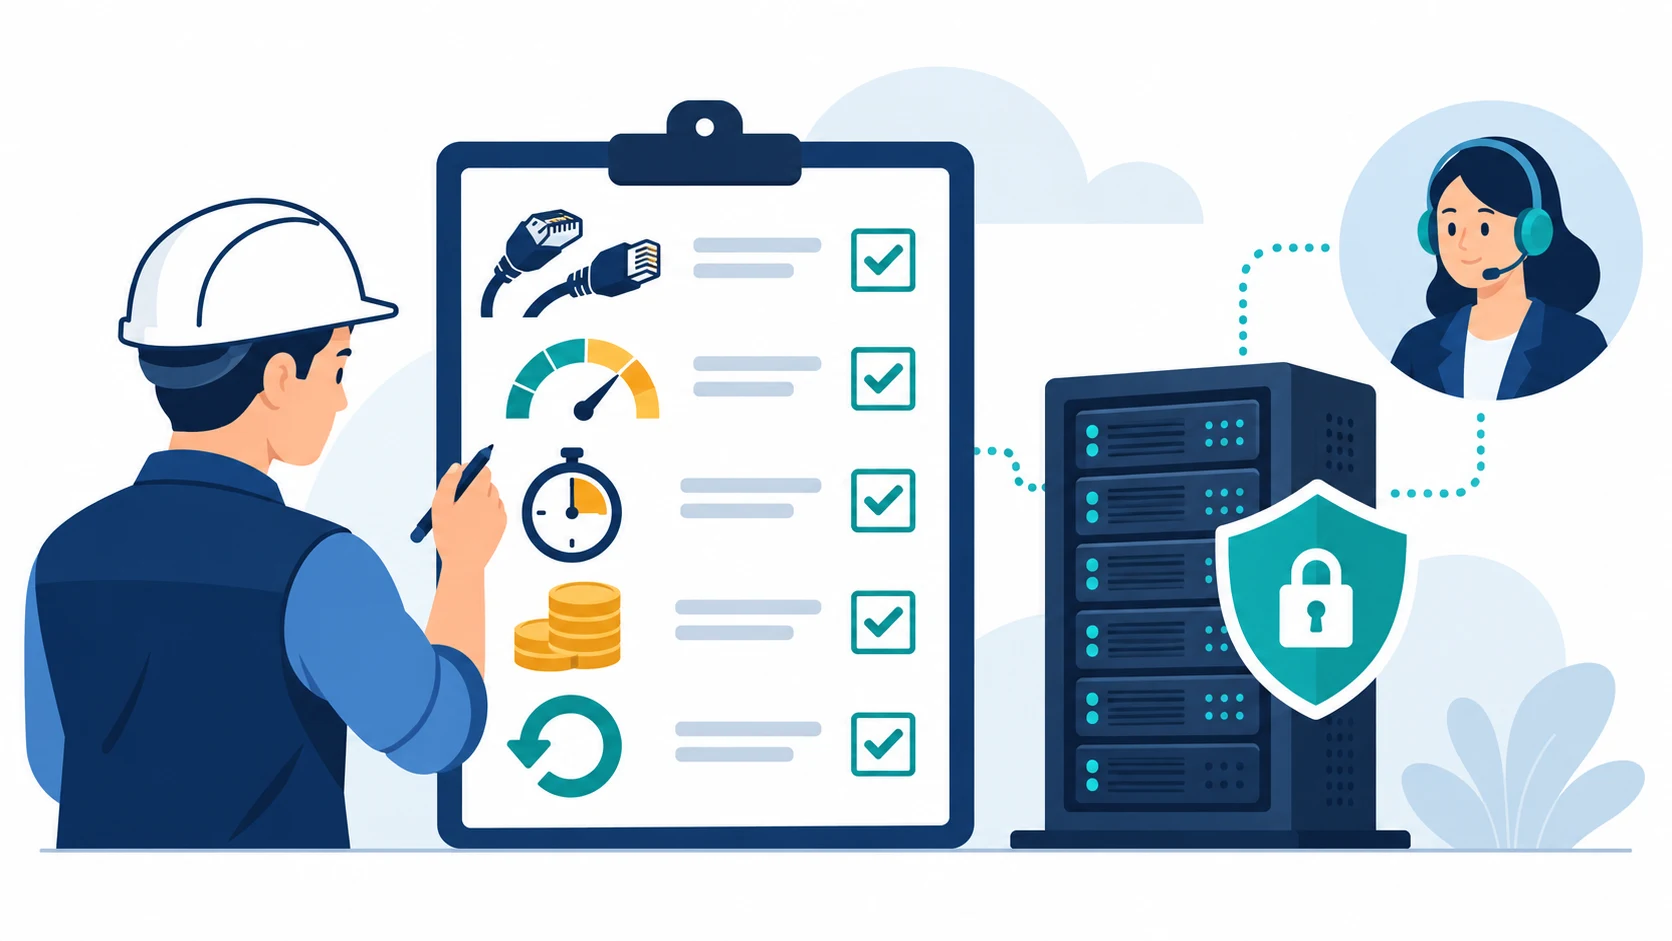
合同与验收阶段建议逐项确认以下问题:单 IP 的防护容量与共享清洗总池的配额关系;触发黑洞路由(丢弃目标流量)的阈值、持续时间与解除条件;防护覆盖的协议与端口范围;L7 层能否区分正常访客与请求洪水;接入清洗或代理后回源逻辑是否稳定、源站真实 IP 是否可能经 DNS 历史记录或配置疏漏而暴露;攻击期间是否产生额外费用或限速;工单响应时效与是否提供恢复演练支持。避免采信”无上限””零误伤”等绝对化承诺,应以书面 SLA 条款为准。
非 Web 业务(如游戏、语音、工控协议)不能假定普通 HTTP CDN 可代理 UDP 流量;即便服务商提供 TCP/UDP 转发产品,可用的协议与端口范围也取决于所购套餐层级与应用配置,验收前应在控制台实测,并与正式文档和合同逐项核对。
上线验证建议与服务商约定授权测试窗口,采用小规模、逐级放大的流量进行演练,同时记录正常请求成功率、切换、告警与回源行为;小范围演练不能证明宣传的最大清洗容量;测试范围、流量上限和停止条件应事先约定,不对未授权目标进行测试。另需明确:流量清洗仅缓解攻击,不替代数据备份,业务连续性仍依赖异地备份与应急预案。
以上条目为通用验收清单,具体参数与能力边界以各服务商官方文档为准,采购前应复核现行套餐条款,并将结论沉淀为内部 SOP 供复核。
把合同问题写成证据表
建议为每项能力保留“承诺范围、限制条件、证明材料、验收结果”四栏。容量应注明是单IP、单客户、机房总量还是全网总量;业务带宽与清洗容量也要分开。询问超出范围时会限速、进入黑洞还是产生额外费用,以及是否需要人工开通。没有书面范围的数字,不应直接写入内部可用容量计划。
恢复条件至少包括由谁发现异常、谁能调整策略、如何提交工单、什么情况下解除隔离以及恢复后如何复测。服务等级协议中的可用性定义、排除条件和赔偿方式,也应与业务的恢复目标分别理解。赔偿条款并不保证数据自动恢复或业务没有损失。
回源限制与误伤测试
接入代理后,应确认业务入口是否仍可绕过防护直接访问源站。可以依据供应商维护的可信来源列表或认证回源方式限制入口,但要给管理连接、健康检查和必要的第三方接口保留正确路径。有关代理角色可参考反向代理的入口层原理,不能仅靠修改域名就认定源站地址永远不会暴露。
测试样本应包含真实用户会使用的登录、查询、下载、长连接和回调路径。浏览器能完成验证,不代表服务器到服务器的回调也能通过。验证失败时要定位具体规则与请求,不能为了恢复一条路径而关闭全部防护,也不能直接把整个接口设为无条件可信。
如何比较服务商而不依赖过时数字
对候选方案使用同一份业务需求表,要求供应商回答相同问题。网页业务重点看动态请求与回源,实时交互重点看协议兼容与连接保持,文件分发重点看容量和计费。比较应以当前套餐条款、正式技术文档和获授权的测试结果为依据,不能把一次营销活动或另一个机房的能力套用到目标节点。
机房位置也不是访问体验的充分证据。应从实际用户所在地区测量,并记录运营商、时段、协议和目标地址。ping只能反映部分网络信息,最终还要观察业务响应和错误率。若防护切换后路径改变,需在切换前后分别记录,才能区分网络变化与应用故障。
常见问题
清洗通过是否表示业务已经恢复?不一定。网络正常后,应用可能仍存在连接积压、缓存失效或数据库压力。恢复验收应验证正常用户的完整操作,并观察错误率是否回到可接受范围,而不仅是防护面板显示攻击结束。
高防能代替备份吗?不能。DDoS缓解处理的是服务可访问性风险,备份与恢复处理的是数据可恢复性问题。两类方案需要分别演练。切换到备用环境之前还要确认数据一致性、域名切换与访问权限,不应只验证备用机器能开机。
如果需要为美国服务器选择DDoS防护,可以先列出协议与关键业务路径,再用同一张证据表比较容量边界、黑洞规则、费用和恢复过程。完成小范围授权验证并记录未覆盖场景后,再决定正式接入方案。
 微信扫一扫打赏
 支付宝扫一扫打赏